
Как воруют Steam через фейковый FACEIT: два месяца слежки за PhaaS-кампанией
Всё началось со ссылки в Steam. Мне предложили поиграть турнир и скинули ссылку фейковый FACEIT, меня это зацепило и я решил посмотреть подробнее: «турнир», «верификация аккаунта», кнопка Sign in through Steam — и уже через минуту можно остаться без инвентаря CS2. Я не стал ограничиваться «ну это фишинг, удали ссылку»: два месяца следил за инфраструктурой, сохранял HTML, JS, скрины, хеши и в сентябре снова проверил — кампания жива, а малварь успела эволюционировать из EXE в MSI.
Сразу скажу: Официальные сервисы тут ни при чём. Это социальная инженерия и готовый фишинг-кит (по сути PhaaS): одноразовые домены, центральная панель для так называемых «воркеров», чат «поддержки» и несколько параллельных способов украсть аккаунт.
Ниже — полный разбор того, что удалось собрать с помощью OSINT и статическим анализом: воронка, BitB, QR, trade-scam, Prosper MSI, карта хостинга, timeline, IOC и что делать, если уже кликнул.
Что видит человек перейдя по ссылке
- Ссылка в чате — якобы FACEIT Cloud Events какой-то турнир
- Лендинг «выбери команду»
- Модалка верификации: нет VAC, проверка торгового бота, «получи приглашение»
- Фейковое окно Steam (BitB) и QR для входа по мобильному приложению
- На втором фронте (gx2) — трейд скам плюс кнопка «скачать античит»
Скрин лендига с выбором команды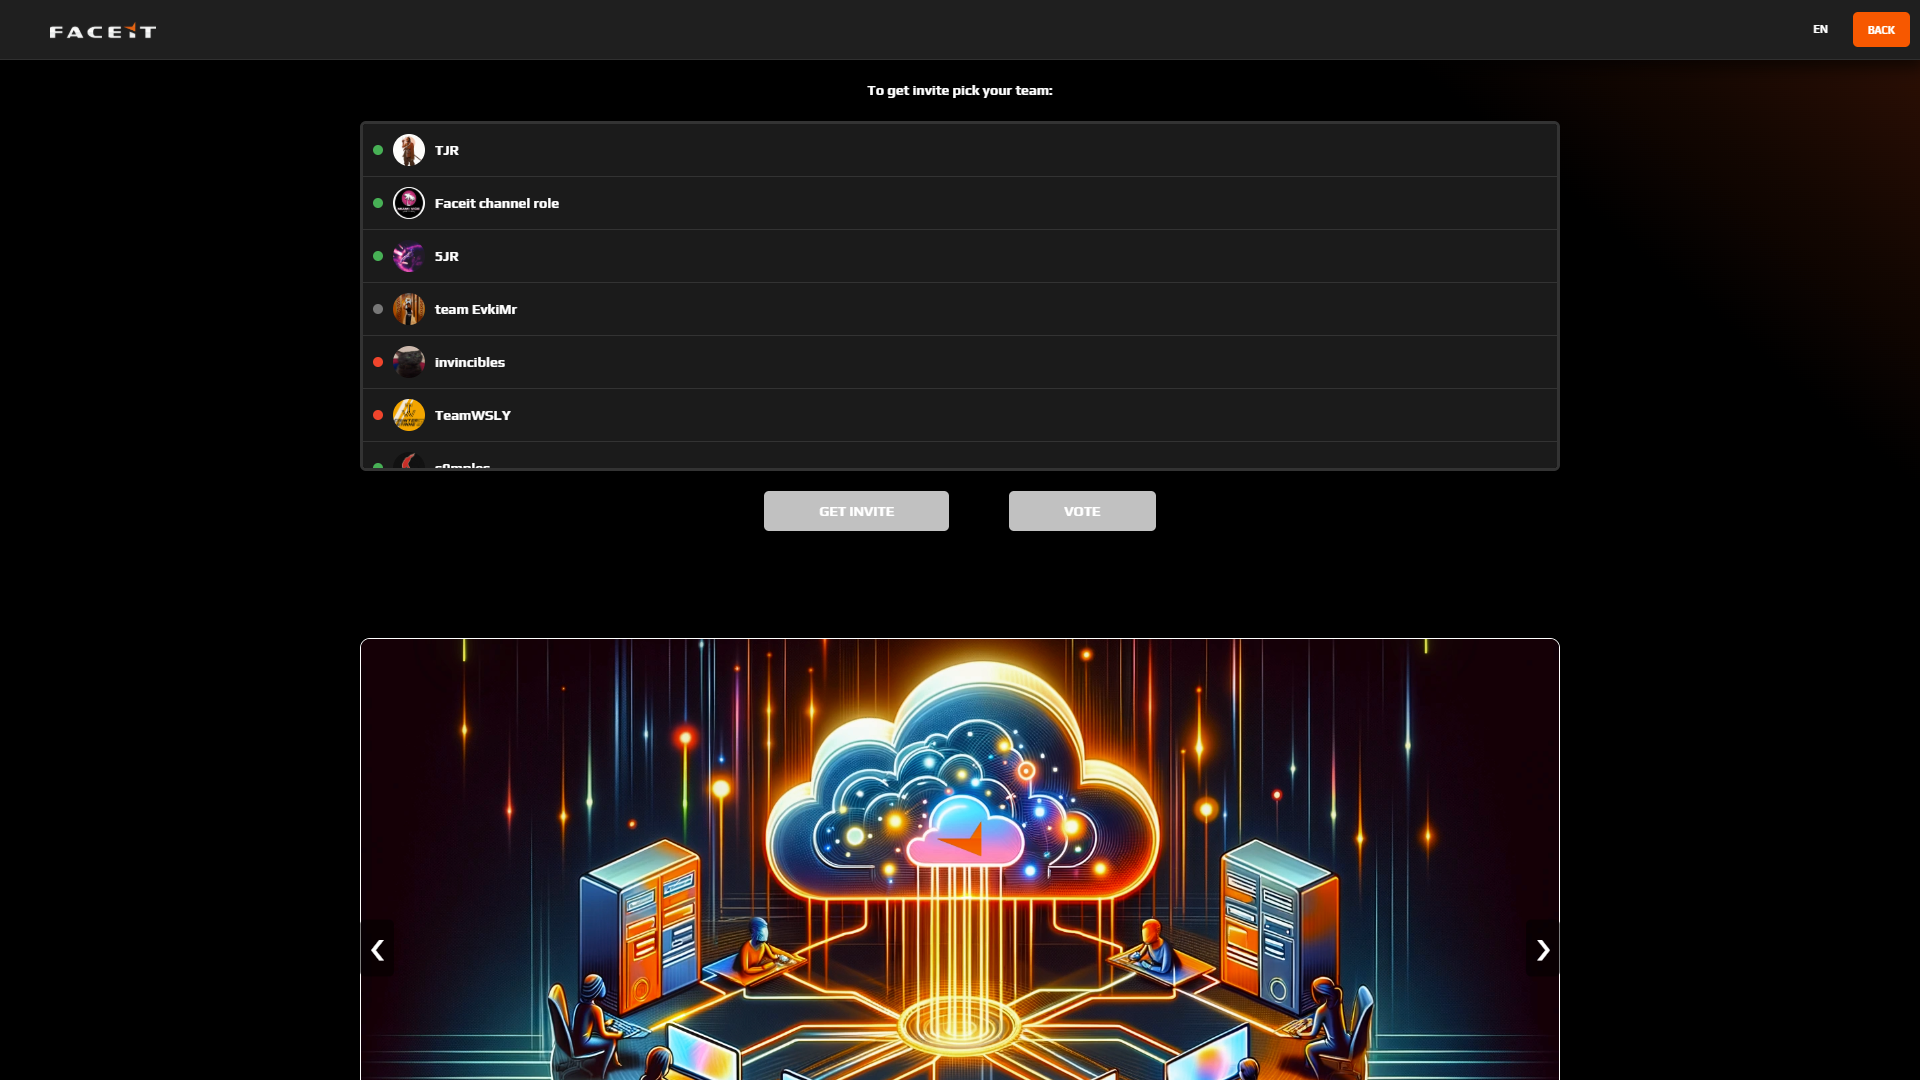 Скрин модальки с сообщением о проверки аккаунта
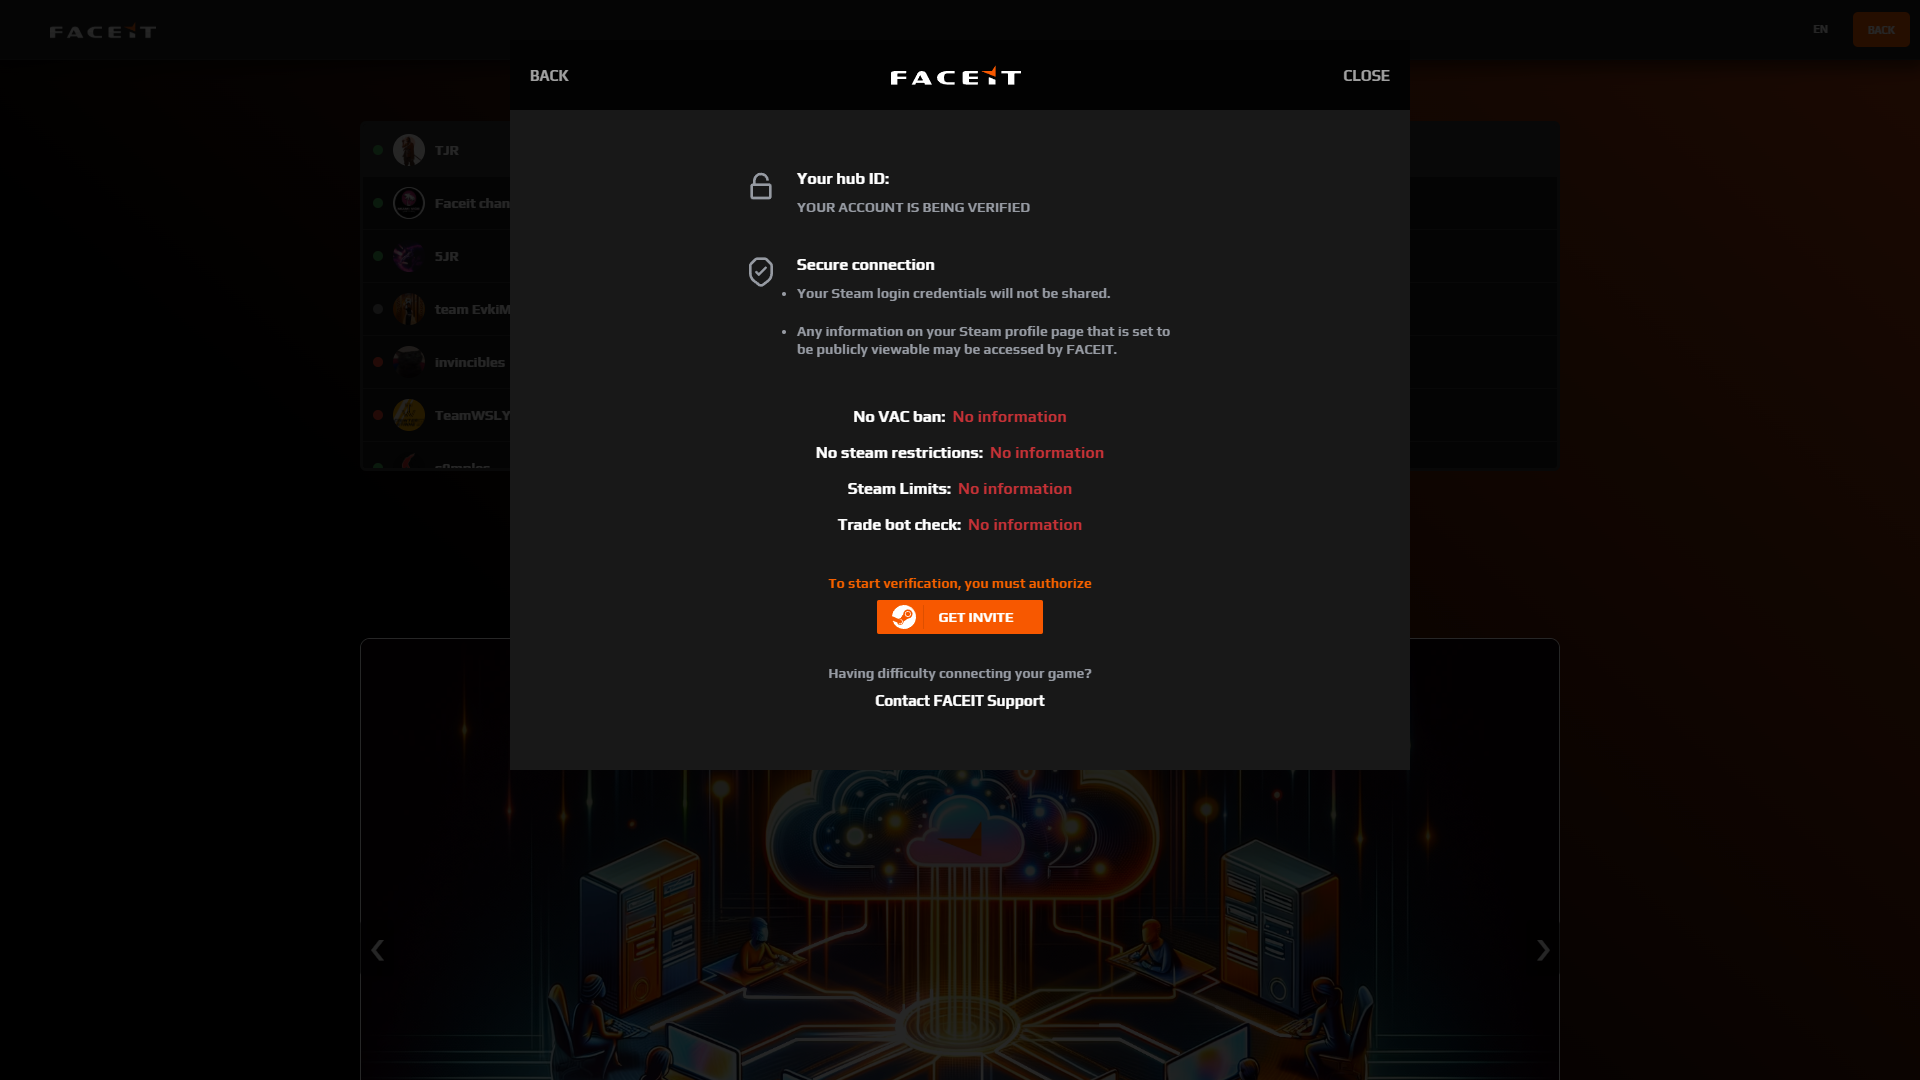
Если смотреть только на картинки — кажется «ну турнир как турнир». Если смотреть в адресную строку — уже другая истори
Адресная строка не врёт — в отличие от дизайна
Первая ссылка, которую я поймал, выглядела примерно так:
https://faceit-connection.g9sh-league.pro/faceit?ref=faceit.com&lang=en
Потом g9sh быстро сдулся в заглушку FASTPANEL, а тот же кит всплыл на g1sh-league.pro — и, что характерно, на том же IP Ultahost. Одноразовый домен отжил своё, купили следующий префикс. Для жертвы это сайт «новый», для оператора — тот же сервер.
https://faceit-connection.g1sh-league.pro/faceit?ref=faceit.com&lang=en
Вначале разберемся что не так с ссылкой:
- Это не faceit.com. Это какой-то *-league.pro
- faceit-connection в поддомене звучит солидно — так и задумано, хоть что-то в ссылке знакомое должно усыпить бдительность обычного пользователя, чем и пользуются злоумышленники
- ref=faceit.com это декорация чтобы лишний раз усыпить бдительность жертвы
- Замочек HTTPS тоже лишний раз усыпляет бдительность жертвы
- На странице могут быть живые ссылки на настоящий блог FACEIT — глаз цепляется за знакомое и так же продолжает поддерживать иллюзию чего-то правдивого, настоящего
Ещё там сидел чат Tawk.to. Через «поддержку» могли дожать человека, который уже почти повёлся. Картинки с Imgur, привычные шрифты — всё в ту же копилку красивой картинки
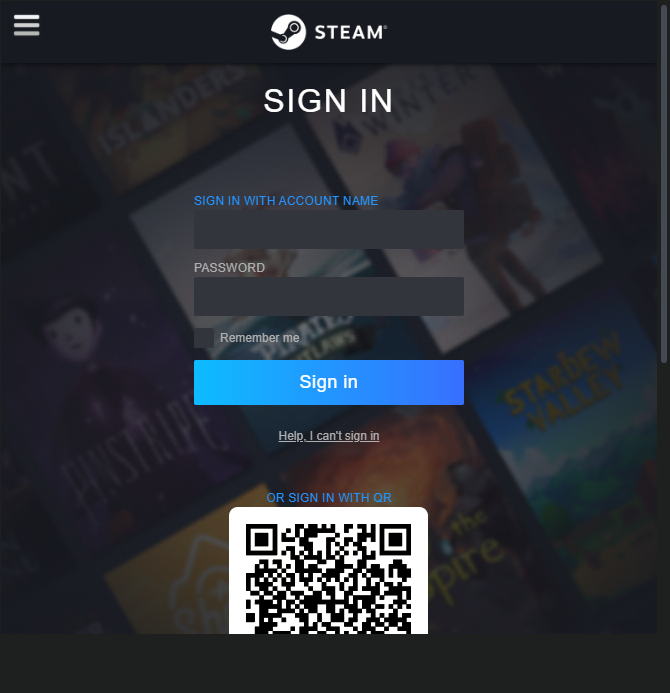
BitB(Browser-in-the-Browser): окно Steam, которого на самом деле нет
Дальше начинается самое интересное. Нажимаешь «войти через Steam» — и поверх страницы вырастает красивое окошко «как будто Chrome», внутри адресная строка steamcommunity.com. Рука уже тянется вбивать логин.
Вот только это не отдельная вкладка браузера и не настоящий сайт Valve. Это Browser-in-the-Browser: картинка окна, нарисованная прямо на фишинговой странице. Адресная строка снаружи по-прежнему показывает *-league.pro — если, конечно, вообще смотреть туда, а не на рамку.
В июле iframe с этой копией лежал примерно по такому пути:/gvi4ys2aqatx.html
Имя файла потом меняли, сам приём никуда не делся. В сентябре он был на месте — уже с упором на QR.
Скрин BitB, копия Steam Sign In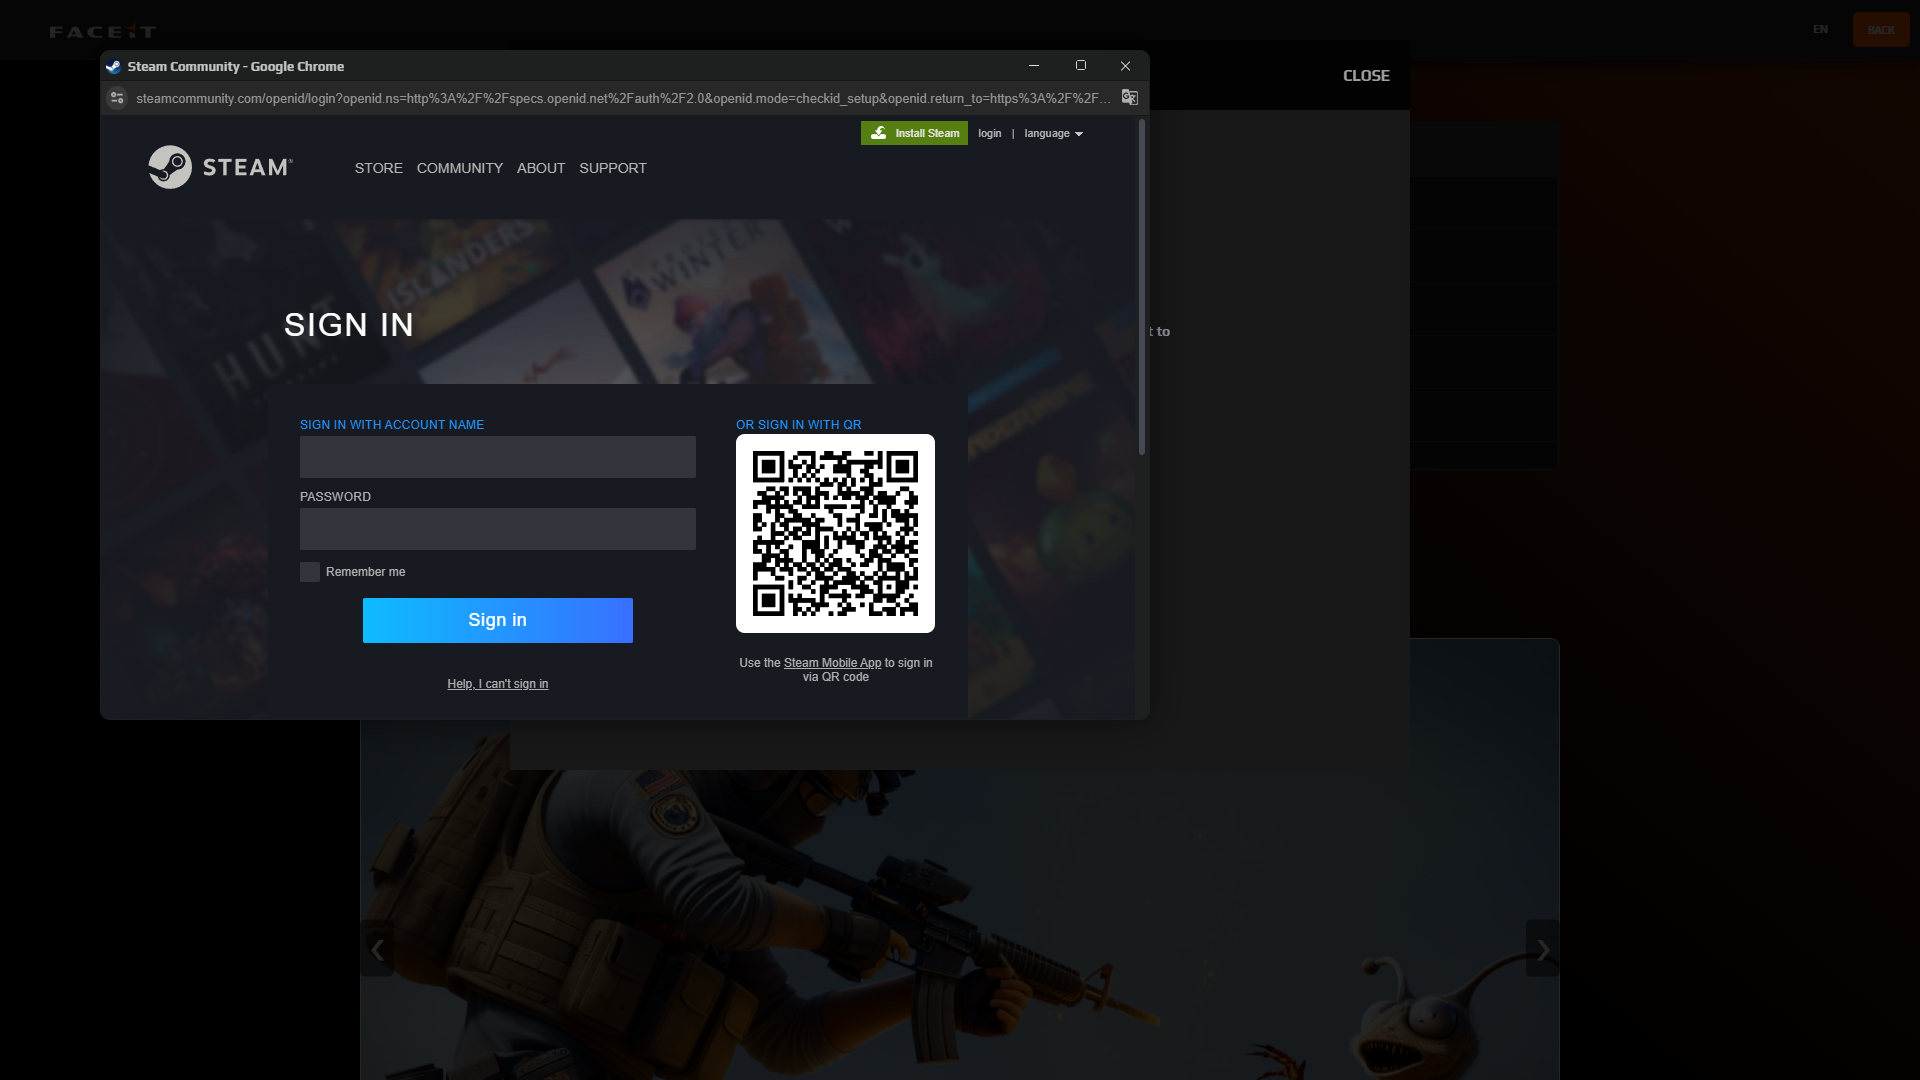 Скрин того же трюка в июле
Как это можно отличить:
Настоящий вход — меняется адресная строка самого браузера, ты реально уезжаешь на домен Valve
BitB — «адресная строка» нарисована внутри чужого сайта
Если Steam «всплыл» поверх турнирного лендинга — почти наверняка BitB
Вкратце: не доверяй рамке. Доверяй тому, что написано наверху в браузере.
У них не один способ — их четыре
Пока ковырял кит, стало ясно: это не «одна формочка под пароль». Ветки разные. Итог один — Steam и скины больше не ваши.
Ссылка в чате
│
▼
Fake FACEIT «Cloud Events»
│
┌────┼──────────┬──────────┐
▼ ▼ ▼ ▼
BitB QR трейд-скам «античит» MSI
пароль Мобилка скины Prosper
│ │ │ │
└──────┴────┬─────┘ │
▼ ▼
waitingpanl.com C2 малвари
(панель воркеров)
│
+ Tawk.to
Разберём по порядку — как же тут все реально устроено.
Способ 1. Пароль и Steam Guard через BitB
Самое привычное. Фейковое окно, логин, пароль, код из приложения. Всё улетает на waitingpanl.com по рандомным путям. На панели воркер принимает «улов» и дальше работает с чужим аккаунтом.
Никакой магии. Красивая рамка плюс привычка не читать адресную строку — и Steam уже не твой.
Способ 2. QR из мобильного Steam
Тут уже хитрее. Когда открывается BitB, на панель уходит JSON примерно такого вида:
{
"QRChallengeURL": "https://s.team/q/1/<id>",
"domain": "faceit-connection.g1sh-league.pro",
"referralLink": "/faceit",
"u": "s-mr3z7mqo-pv887t0s"
}
То есть оператору сразу прилетает код авторизации для QR. Ты сканируешь «удобный» код в Steam Mobile — и сессию можно забрать без привычного «я же пароль на сайте ввёл».
Я это видел при проверке 5 сентября 2026.
Способ 3. «Надо проверить торгового бота»
На втором фронте gx2 воронка другая. Уже не столько «войди в Steam», сколько верефикация и трейд. Сайт периодически опрашивает сервер, статус на стороне оператора меняется, текст мягко толкает подтвердить обмен «для проверки».
В итоге уходят скины, а не инвайт на турнир. Для жертвы это выглядит как ещё один шаг верификации. Для оператора — кое какой улов в виде скинов.
Способ 4. «Скачай античит FACEIT»
Отдельная ветка для тех, кто уже почти доверился. В июле отдавали FaceitAC.exe — около 6.6 MB. К сентябрю — FaceitAC.msi примерно на 34.5 MB.
На фронте спокойно крутился API со ссылкой на скачивание, дата обновления 31.08.2026. В changelog на русском мелькало что-то вроде «временно не работает… пофиксить».
Вот это меня и зацепило. Штуку не бросили после одного дропа. Её чинят, допиливают, переупаковывают.
Что внутри этого «античита»
Разбирал я это статическим анализом: MSI → CAB → файлы
Короткий вердикт: это не античит FACEIT. В метаданных MSI написано Manufacturer: Prosper — по сути инсталлятор кита, который угоняет уже залогиненный Steam. Go-бинарники лезут в процесс Steam, читают сессию (steamLoginSecure / cookies), умеют подменять UI Steam Support и ждут команды по WebSocket/HTTP.
По-русски ближе всего: стилер / hijacker сессии Steam. Не «майнер» и не «просто троян», а штука заточенная под аккаунт и скины.
Цепочка примерно такая:Фишинг gx2 → «скачай античит» → FaceitAC.msi
├─ BootstrapConfig
│ → cover-installer ~90 MB
├─ Agent (~42 MB)
└─ Activation (~41 MB)
Хеши, которые я выделил:
FaceitAC.msi
0c27128e891700efa7c720111f659cac471691b747c7f4a87117a5a250387b25
FaceitAC.exe (июль)
88398170B0ADB2C115B6DD384289B32FF88F5690BB281A1B0A5037D0329DAB4D
ActivationExecutableFile
5e3c0e1c1f54b3e53843bcda3387999c2e474b29f774354bd60561217ce70607
AgentExecutableFile
66b131d2399a7cb65dbb751514500fe01ae71465a12bcb3a4889ac4646787776
Manufacturer: Prosper. Даже особо не стеснялись.
Зачем им «настоящий» установщик FACEIT
В Bootstrap лежит ссылка на FACEITInstaller_64.exe с anticheat-client.faceit-cdn.net — почти 90 MB. Снаружи привычный установщик, знакомый бренд, отличная маскировка. По факту это маска: пока смотришь на FACEIT, рядом отрабатывает Prosper.
Официальный FACEIT-setup-latest.exe с другого канала — другой файл и другой хеш. Для IOC я фиксирую и MSI Prosper, и этот хост-маска (193.41.200.101 / .102).
{
"apps": [{
"fileName": "FACEITInstaller_64.exe",
"id": "app-1",
"url": "https://anticheat-client.faceit-cdn.net/FACEITInstaller_64.exe"
}],
"id": "0f822d2e-e016-40d8-bb0c-8b6cd605ebda",
"schemaVersion": 1
}
Что делают бинарники Activation и Agent
Оба бинарника на Go. Протокол один, сами файлы разные.
- Activation — кража cookie/сессии, внедрение в Steam, поддельная поддержка, подмена окон трейда и кошелька.
- Agent — компаньон того же кита: держит свою сессию, участвует в захвате данных и работает в связке с Activation (ядром, которое лезет в Steam).
Из строк торчат вещи вроде steamLoginSecurePresent, InjectMain, prosperReady, screenShareCommand. По сети самый явный маркер — kakashki-v-karmashki.xyz: сидит за Cloudflare, зарегистрирован 03.06.2026 у того же Global Domain Group LLC.
Где это всё крутится
На 5 сентября 2026 картина выглядела так:
waitingpanl.com
45.144.53.193 H2NEXUS
панель для воркеров
▲
┌──────────────┼──────────────┐
│ │ │
g1sh .220 gx2 .167 g3sh .162
Ultahost Ultahost Alexhost
BitB + QR трейд + MSI DNS ещё жив
- — g1sh → 192.142.45.220 Ultahost — основной фронт, живой
- — gx2 → 82.41.181.167 Ultahost, уже другой VPS — с трейдом и MSI
- — g9sh — отжил своё, DNS сняли
- — g3sh → 185.139.215.162 Alexhost
- — waitingpanl.com → 45.144.53.193 — панель
Паттерн одноразовых фронтов простой:
faceit-connection.<префикс>-league.pro
Префикс меняют: g9sh, g1sh, gx2…
Но они еще и прячутся: Cloudflare DNS, WHOIS privacy, иногда сначала камуфляж под Google, после детекта — редирект на google.com или заглушка FASTPANEL. Сервера тоже ротируют, но часто остаются в одном ASN Ultahost: gx2 просто переехал с .220 на .167.
Схема PhaaS получается такой: сначала подняли панель для воркеров, потом начали жечь одноразовые лендинги. Связка love-is.nexus с брендом хостера H2NEXUS.
Почему я думаю, что это один кит
Выввод я сделал не по вайбу компании а по фактам и разным пересечениям инфраструктуры
- Один и тот же Tawk на g1sh и gx2: 68adb78925236c1924467e9a / 1j3j99sn1
- Один style.js месяцами не менялся я даже хэш сравнивал: SHA256 D2A40AE61CE391FBBC7EE02EEA4E63F6D85B21FB6CB434E46F18B24872AA582D
- Общий регистратор у фронтов и панели
- Описание везде FACEIT Cloud Events
- Changelog malware на русском
Гипотеза простая: это обслуживаемый кит с панелью, а не самопис «с нуля под одного человека». Кто именно сидит за клавиатурой — без запросов к tawk, Ultahost, H2NEXUS и регистратору я сказать не могу.
Как это развивалось
- конец 2025 / начало 2026 — уже регистрируют gx2, g2sh
- 13.04.2026 — появляется waitingpanl.com
- июнь — публичные разборы fake FACEIT + BitB; регистрируют kakashki-v-karmashki.xyz
- 28.06.2026 — g9sh, тот самый, что мне кинули
- 02.07.2026 — g1sh уже живой
- начало июля — сохранил HTML/JS/BitB, нашёл gx2
- август — навесили wildcard-DNS на панель, malware переезжает в MSI
- 05.09.2026 — снова всё живо, gx2 на новом IP
Два месяца наблюдений. Кит не сдох. Он переезжает, дописывает ветки и чинит «античит».
Как не вестись
- Смотри адресную строку браузера, а не красивую рамку на сайте
- faceit.com — ок; *-league.pro с faceit в поддомене — стоп
- Steam не должен всплывать внутри чужого лендинга
- Не сканируй QR Steam с «турниров» и «верификаций»
- Не качай античит с левых сайтов
- Не подтверждай трейд «чтобы проверили бота»
- Сообщение от «друга» тоже не аргумент: угоняют аккаунт — и рассылают дальше
Если уже кликнул
Только открыл вкладку, ничего не вводил, QR не сканил, MSI не ставил — повезло повезло. Закрой, друзьям не пересылай эту ссылку.
Если вводил логин/пароль/Guard или сканировал QR — считай аккаунт чужим, пока не приведёшь в порядок:
- 1. Смени пароль Steam
- 2. Вылогинь левые сессии
- 3. Проверь API-ключ — чужой удали, а лучше перегенирируй
- 4. Глянь историю входов и Guard
- 5. Отмени странные трейды, новые «проверочные» не жми
- 6. Напиши друзьям — с твоего ника могут слать тот же фишинг
- 7. Если пароль был везде один — меняй и там
- 8. Если ставил «античит» — сессии и пароли считать слитыми, гоняй антивирус
IOC которые я выделил
Домены:
faceit-connection.g1sh-league.pro
faceit-connection.gx2-league.pro
g1sh-league.pro
gx2-league.pro
g9sh-league.pro
g3sh-league.pro
waitingpanl.com
anticheat-client.faceit-cdn.net
kakashki-v-karmashki.xyz
IP:
192.142.45.220
82.41.181.167
185.139.215.162
45.144.53.193
193.41.200.101
193.41.200.102
Ещё:
style.js
D2A40AE61CE391FBBC7EE02EEA4E63F6D85B21FB6CB434E46F18B24872AA582D
Tawk: 68adb78925236c1924467e9a / 1j3j99sn1
Title: FACEIT Cloud Events
MSI vendor: Prosper
Какой итог я могу подвести
Это не «разовый скам из чата». Это нормально обслуживаемая схема: BitB и QR воруют сессию, трейд-ветка выжимает скины, Prosper MSI добивает уже залогиненный Steam, waitingpanl.com для воркеров, а одноразовые домены просто меняют как перчатки.
Если тебе кинут похожую ссылку — не надо проверять «а вдруг турнир настоящий». Смотри домен. Не корми BitB. Не скань чужие QR. Не ставь античиты с левых лендингов.
Комментарии
0
Комментариев пока что нет, но Вы можете стать первым!