
Прохождение лаборатории OpenCTI 101 на CyberDefenders
По легенде этой таски:
As a Threat Intelligence Analyst at SecureShot MDR, you play a key role in uncovering and analyzing emerging cyber threats to strengthen proactive defense. Currently focused on APT29, you leverage OpenCTI to track their evolving tactics, techniques, and procedures—connecting malware artifacts, infrastructure patterns, and past operations. Your intelligence directly informs detection strategies, helping the organization anticipate and mitigate advanced threats with precision.
Как аналитик по анализу угроз в SecureShot MDR, вы играете ключевую роль в раскрытии и анализе возникающих киберугроз для усиления проактивной защиты. В настоящее время сосредоточены на APT29, вы используете OpenCTI для отслеживания их развивающихся тактик, методов и процедур, связывая артефакты вредоносного ПО, шаблоны инфраструктуры и прошлые операции. Ваши разведданные напрямую информируют стратегии обнаружения, помогая организации предвидеть и смягчать сложные угрозы с точностью.
Q1
Understanding which sectors are targeted can help prioritize defenses and threat detection. Which industries have been targeted by APT29?
Понимание того, какие секторы являются целевыми, может помочь расставить приоритеты в защите и обнаружении угроз. Какие отрасли были целевыми для APT29?
Начну с того, что OpenCTI очень классная платформа для агрегации IOC(индикаторов компроментации) с возможностью их визуализации и построения родственных связей между ними. Близкими ее аналогами являются MISP и Yeti Platform
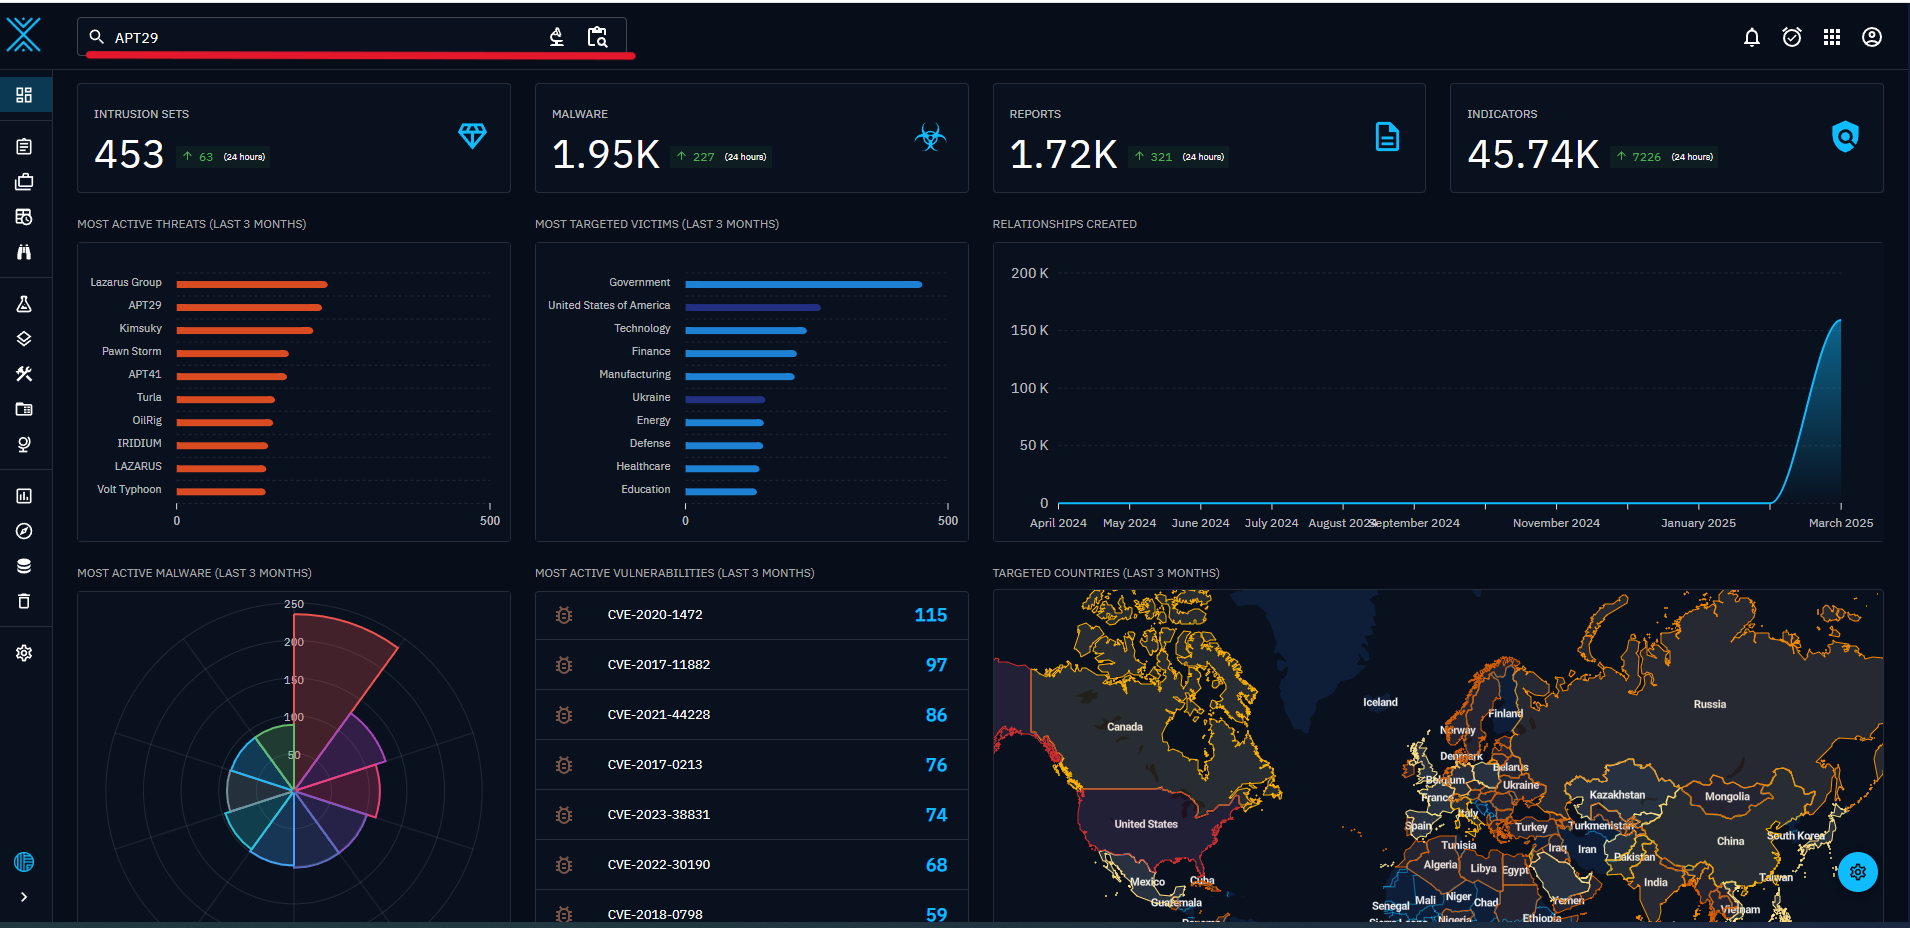
Для того чтобы ответить на первый вопрос нужно зайти на платформу и прямо в поиске ввести APT29
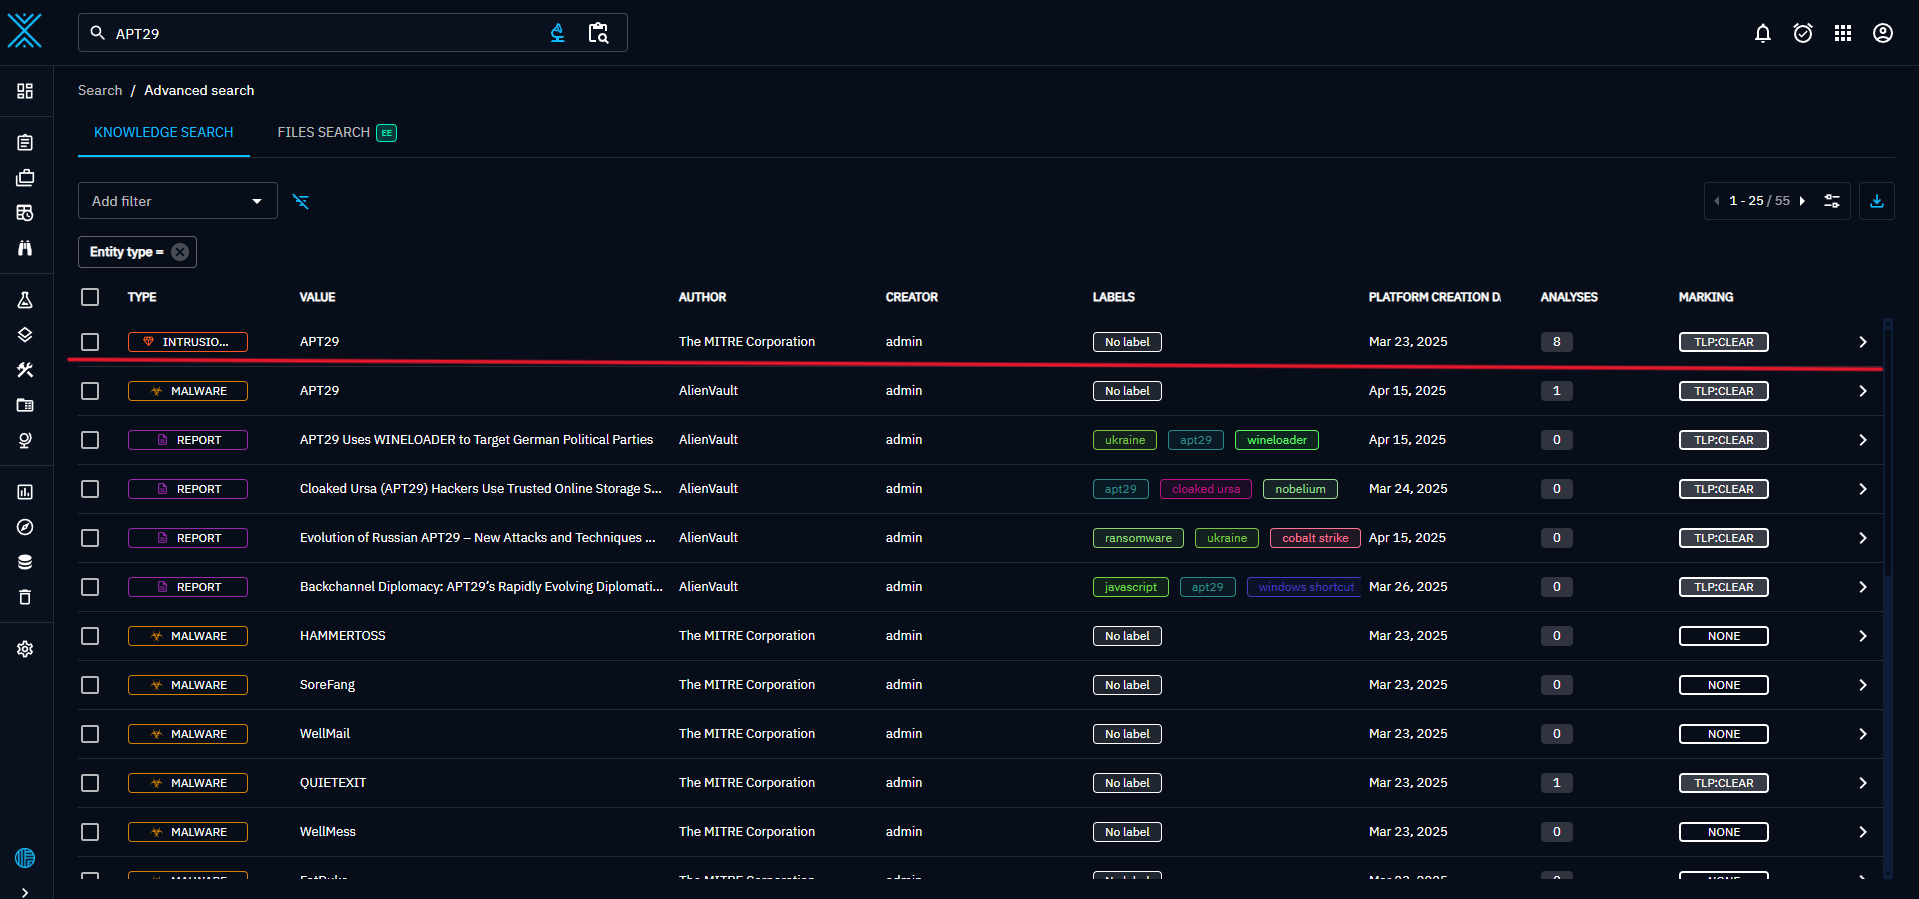
После чего нам выдаст все доступные отчеты, IOC и карточку группировки, а она то нам и нужна
Провалившись в карточку группировки мы можем увидеть ее описание, связанные с ней отчеты, последние IOC относящиеся к ним и другую полезную информацию. Для более детального изучения этой группировки нам необходимо перейти во вкладку KNOWLEDGE где мы увидим общую информацию связанную с этой группировкой. Для того чтобы понять на кого нацелена эта группировка нам нужно справа выбрать вкладку Victimology, а уже в ней будет нужная нам информация
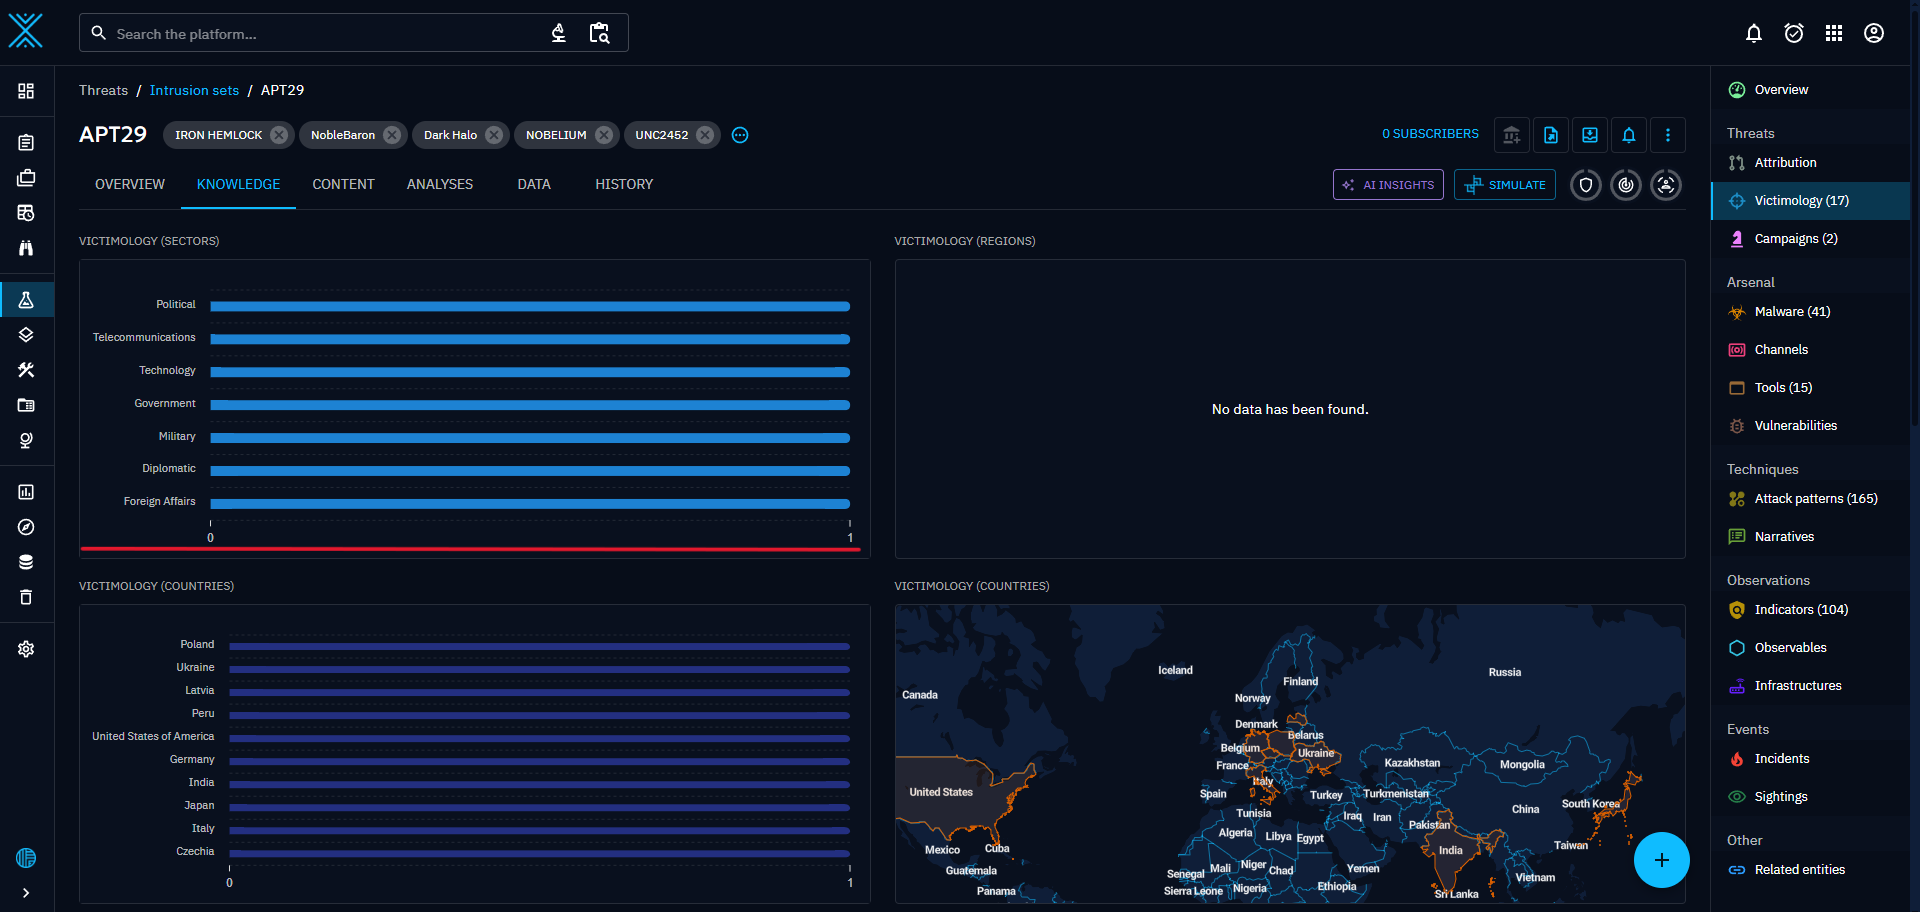
Ответ: Military , Technology, Foreign Affairs ,Telecommunications, Government
Q2
Identifying tools used by the group provides insights into their tactics and evasion methods. What is the name of the Tor plugin mostly used by APT29 to tunnel Tor traffic through HTTPS connections?
Определение инструментов, используемых группой, дает представление об их тактике и методах уклонения. Как называется плагин Tor, который в основном используется APT29 для туннелирования трафика Tor через соединения HTTPS?
Для ответа на этот вопрос требуется выбрать вкладку Tools, в ней будут все инструменты которые использует APT29.
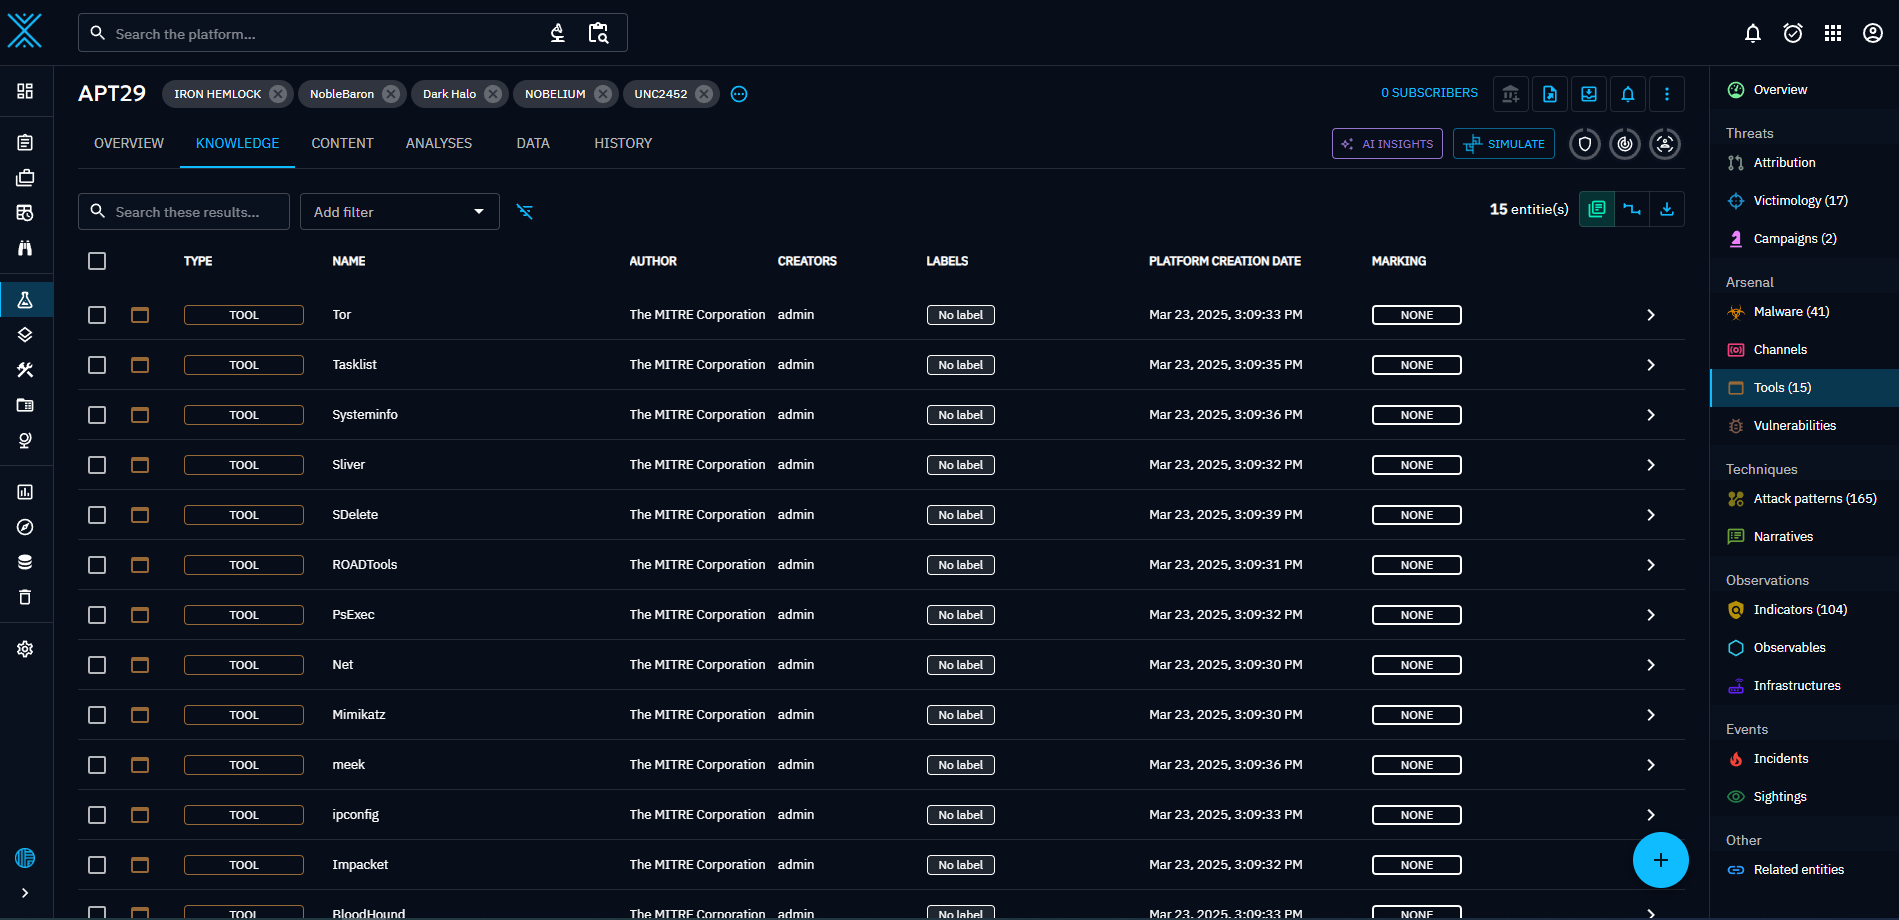
Если вы найдете какой-то инструмент с которым вы не сталкивались то нажав на этот инструмент можно прочитать краткое его описание. После того как мы изучили список инструментов этой группировки мы можем ответить на этот вопрос
Ответ: meek
Q3
Understanding major campaigns helps analysts trace how a threat actor’s objectives and tactics have evolved over time. According to OpenCTI intelligence feeds, APT29 has been linked to two significant operations. What are the names of these two key campaigns in APT29’s history?
Понимание основных кампаний помогает аналитикам отслеживать, как цели и тактика субъекта угрозы развивались с течением времени. Согласно разведданным OpenCTI, APT29 была связана с двумя значительными операциями. Как называются эти две ключевые кампании в истории APT29?
Для того чтобы ответить на данный вопрос необходимо перейти во вкладку Campaigns, в ней находятся вредоносные компании которые относятся к данной группировке
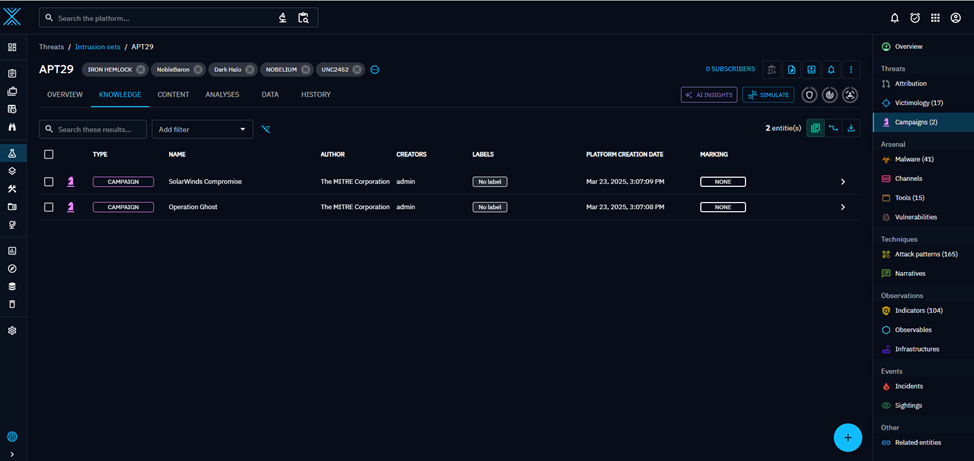
Ответ: SolarWinds Compromise , Operation Ghost
Q4
Mapping threat actor behavior to the MITRE ATT&CK framework ensures consistent analysis of known techniques. According to OpenCTI data, which MITRE ATT&CK technique IDs are linked to APT29’s most recently observed attack patterns related to data exfiltration tactic?
Сопоставление поведения субъектов угроз с фреймворком MITRE ATT&CK обеспечивает последовательный анализ известных методов. Согласно данным OpenCTI, какие идентификаторы методов MITRE ATT&CK связаны с последними наблюдаемыми шаблонами атак APT29, связанными с тактикой эксфильтрации данных?
Для ответа на этот вопрос перейдем во вкладку Attack Patterns. По умолчанию нам откроется карта митры где мы найдем стадию exfiltration и отмеченные 2 техники которые используются этой группировкой
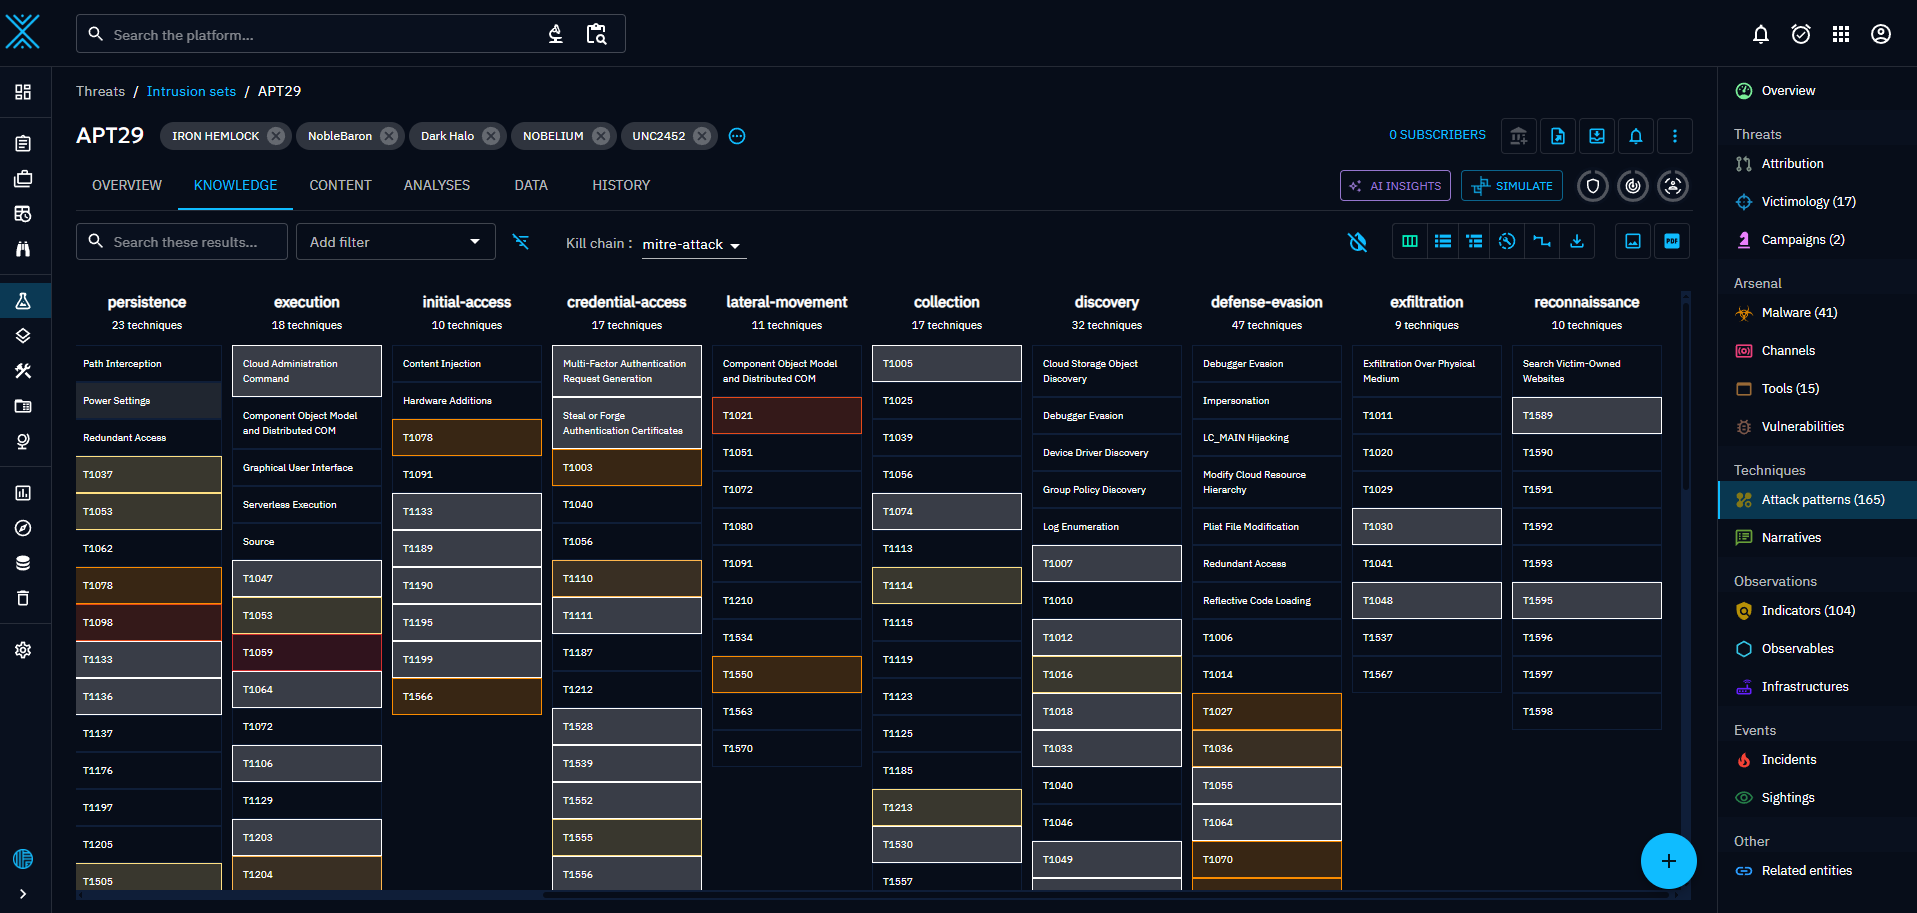
Ответ: T1048 , T1030
Q5
Domains leveraged in threat campaigns frequently serve as critical Indicators of Compromise (IOCs). The domain crossfity[.]com has been associated with activity attributed to APT29. Which adversary emulation tool and malware family are linked to this domain?
Домены, используемые в кампаниях по борьбе с угрозами, часто служат критическими индикаторами компрометации (IOC). Домен crossfity[.]com был связан с деятельностью, приписываемой APT29. Какой инструмент эмуляции противника и семейство вредоносных программ связаны с этим доменом?
Для ответа на этот вопрос перейдем во вкладку Indicators и в поле поиска напишем нужный нам домен
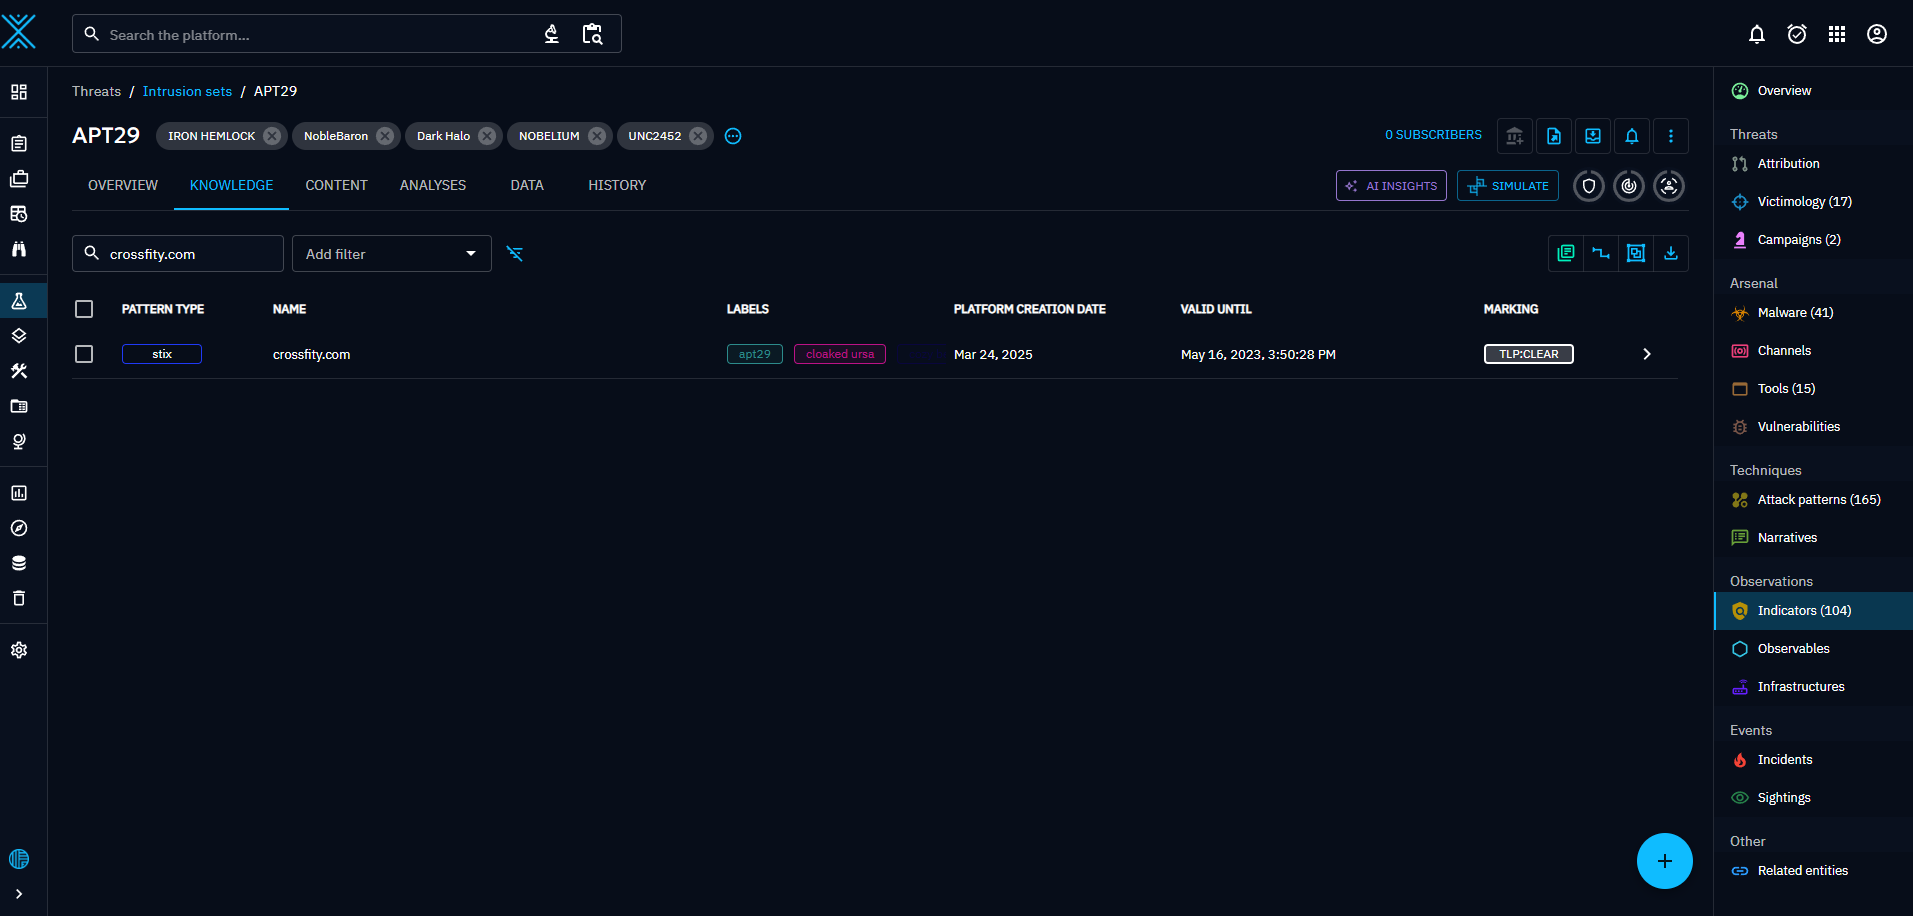
Нам нужно перейти в карточку данного IOC и перейти во вкладку KNOWLEDGE, тут и будет нужная нам информация
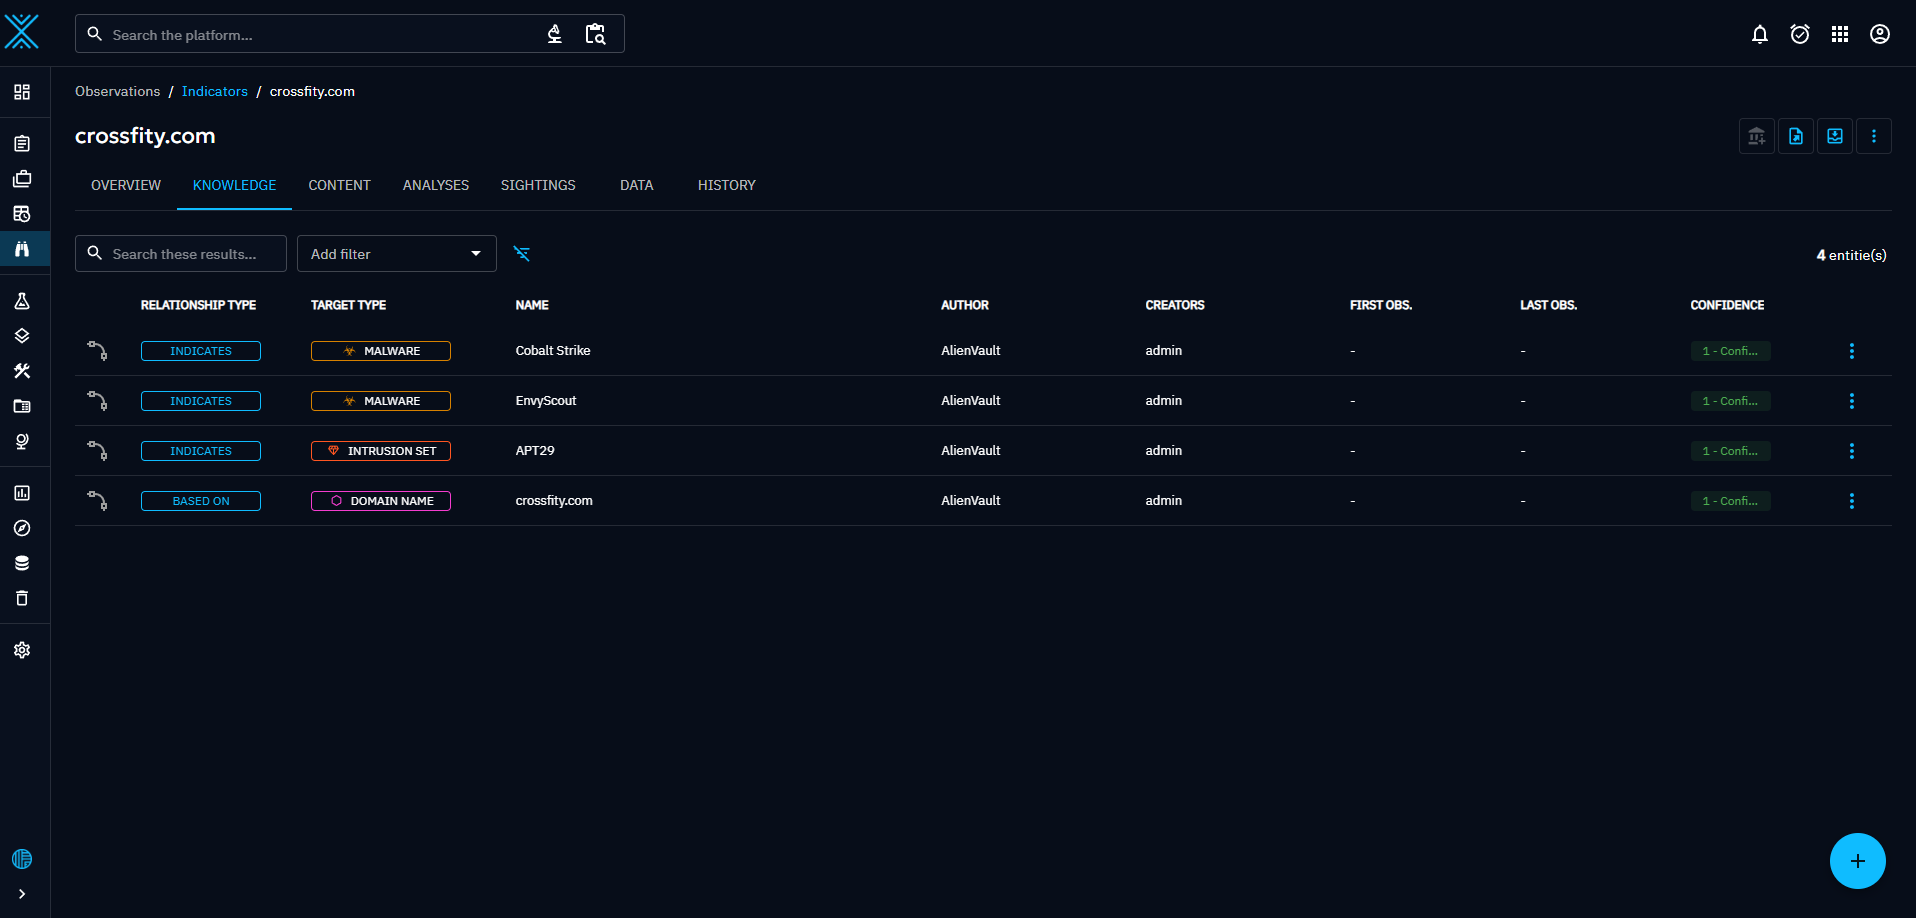
Ответ: Cobalt Strike, EnvyScout
Q6
Given that the report references the domain name IOC crossfity[.]com, which other domain was identified as being associated with the same threat campaign?
Начало формы
Учитывая, что в отчете упоминается доменное имя IOC crossfity[.]com , какой еще домен был идентифицирован как связанный с той же кампанией по распространению угроз?
Чтобы ответить на этот вопрос мы можем перейти во вкладку Overview и найти нужный нам отчет для анализа в контейнере “Latest containers about the object” или же перейти во вкладку Analyses где будет этот отчет. Если бы отчетов было больше, нам потребовалась бы изучить все доступные отчеты, поэтому мы пойдем вторым путем
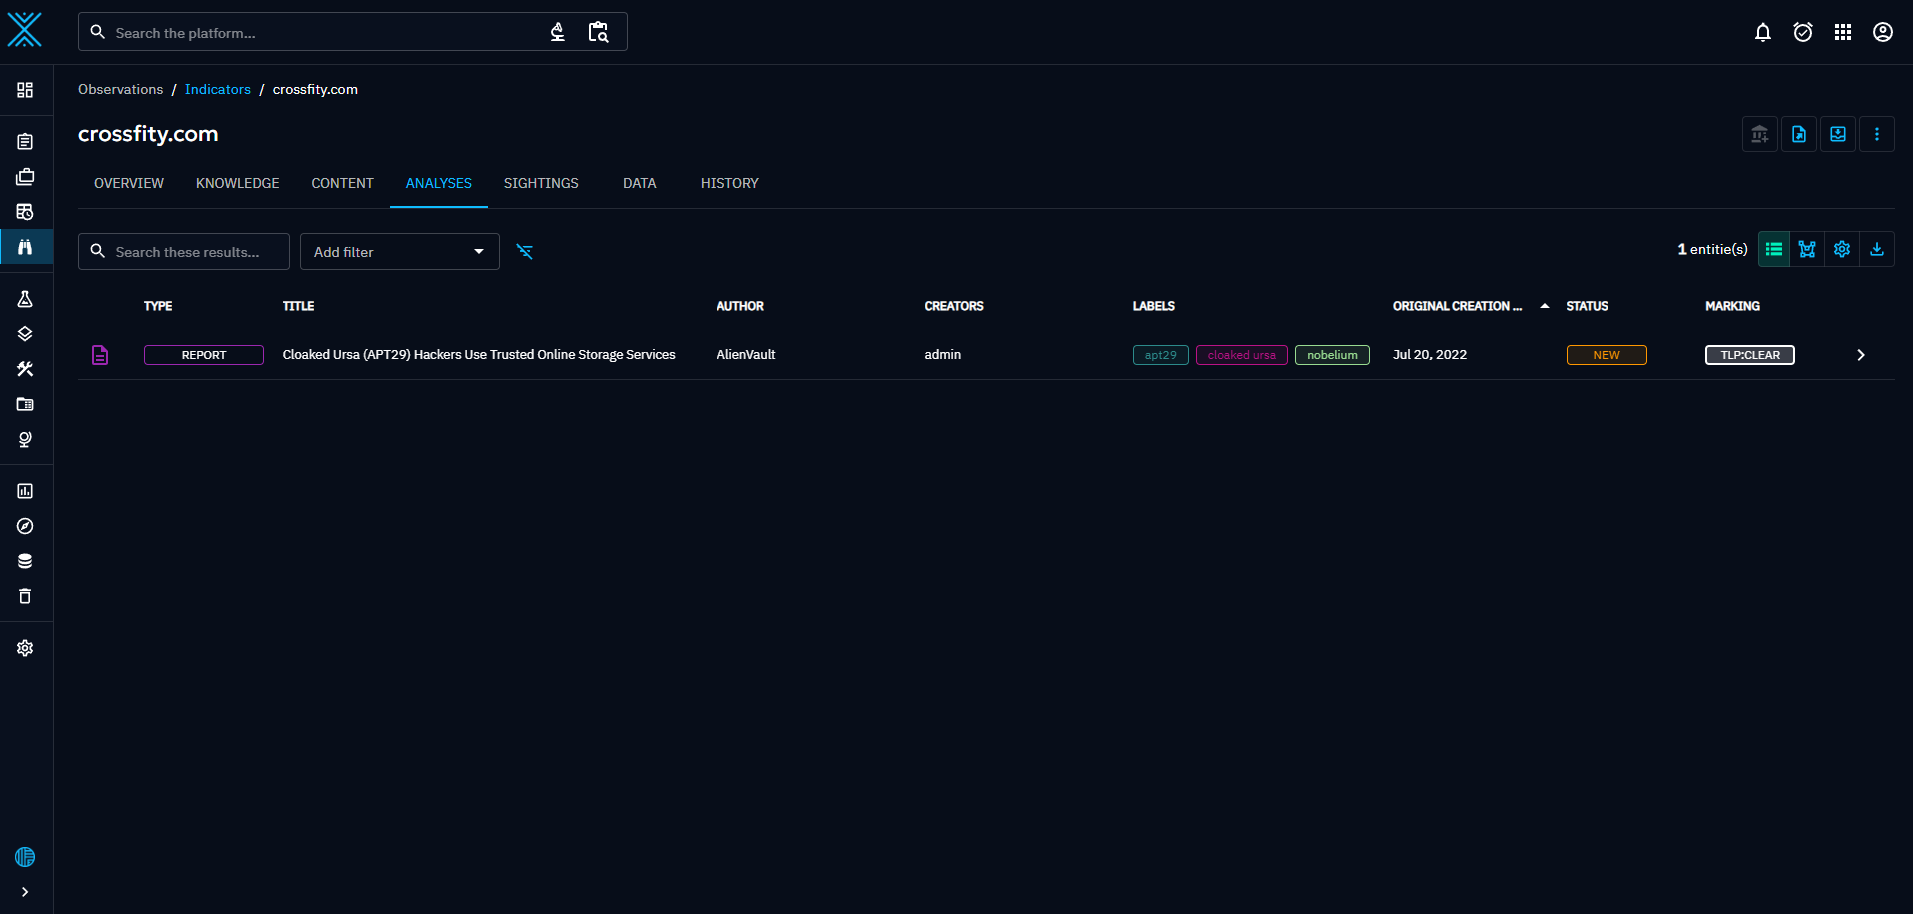
Переходим в этот отчет и идем во вкладку Entities, в нем будет всего 2 домена, первый который мы уже знаем и тот который нам нужен
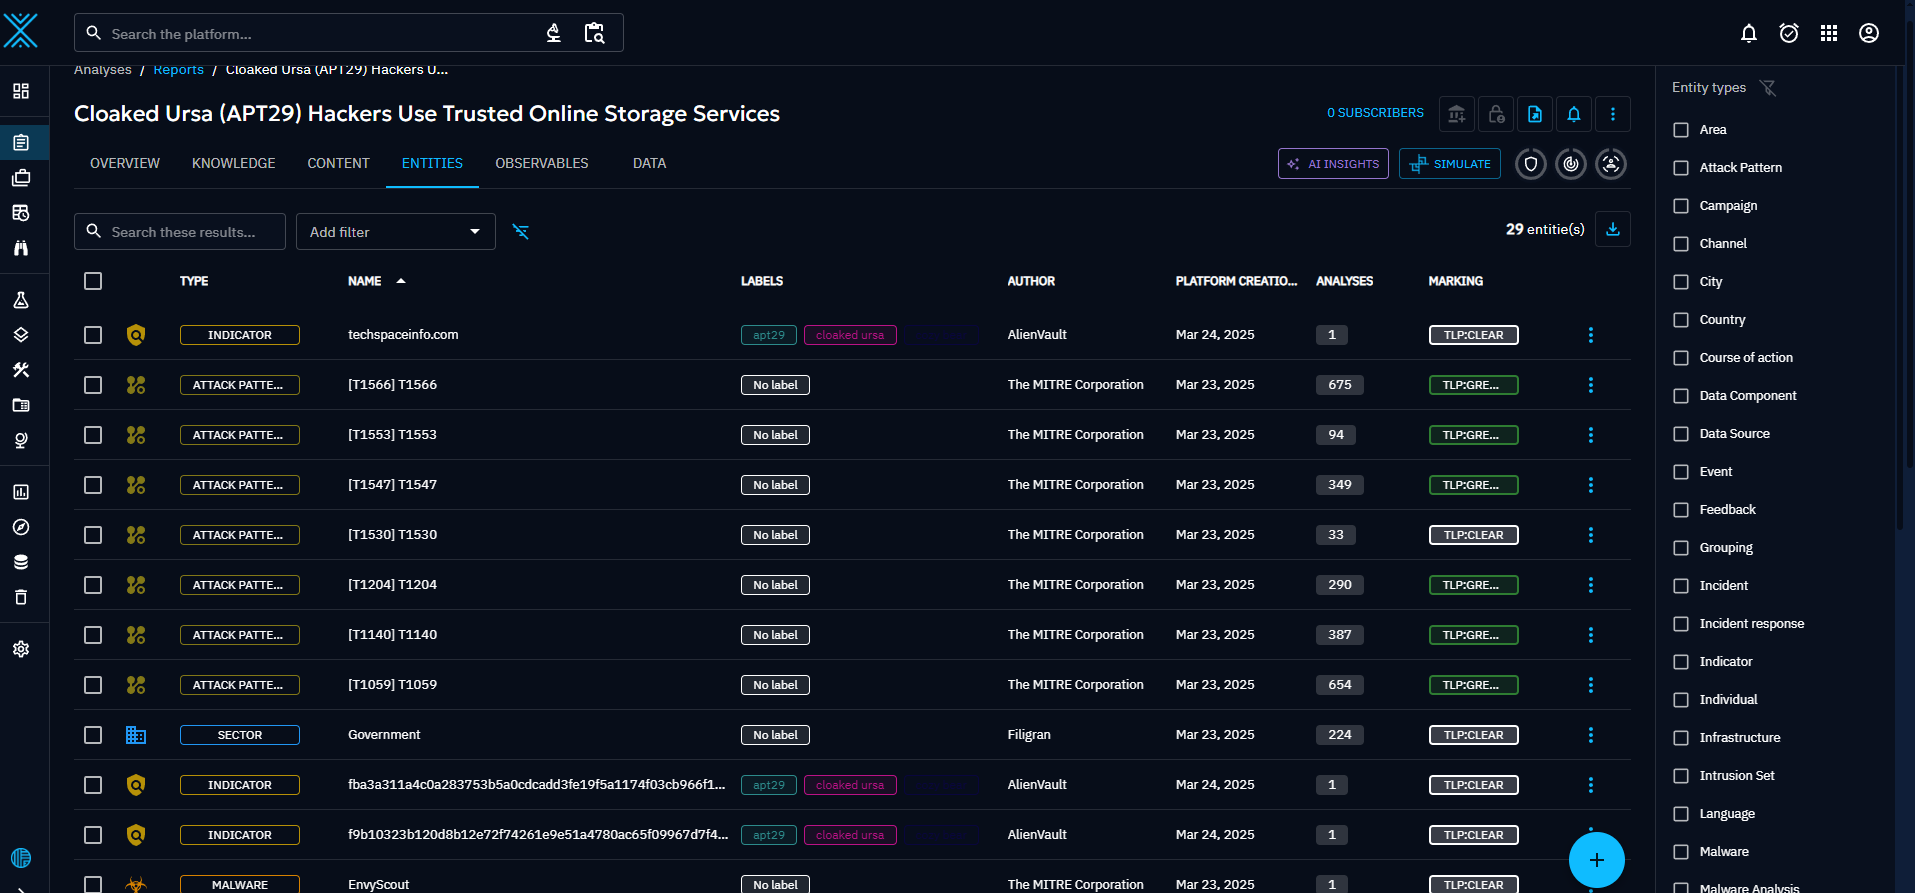
Ответ: techspaceinfo[.]info
Q7
In the April 2023:, APT29 reused a diplomatic-themed lure spoofing the Czechia Embassy, inviting recipients to a wine-tasting event. Which phishing website link was embedded in the document to deliver either an ISO or ZIP archive to the target?
Note: The URL format is as mentioned in the report.
В кампании «Апрель 2023: старое вино в новой бутылке» APT29 повторно использовала дипломатическую приманку, выдавая себя за посольство Чехии, приглашая получателей на дегустацию вин. Какая ссылка на фишинговый веб-сайт была встроена в документ для доставки ISO- или ZIP-архива цели?
Примечание: формат URL-адреса указан в отчете.
Для решения данного вопроса я обратился в интернет чтобы поискать отчеты и наткнулся на интересную статью с разбором
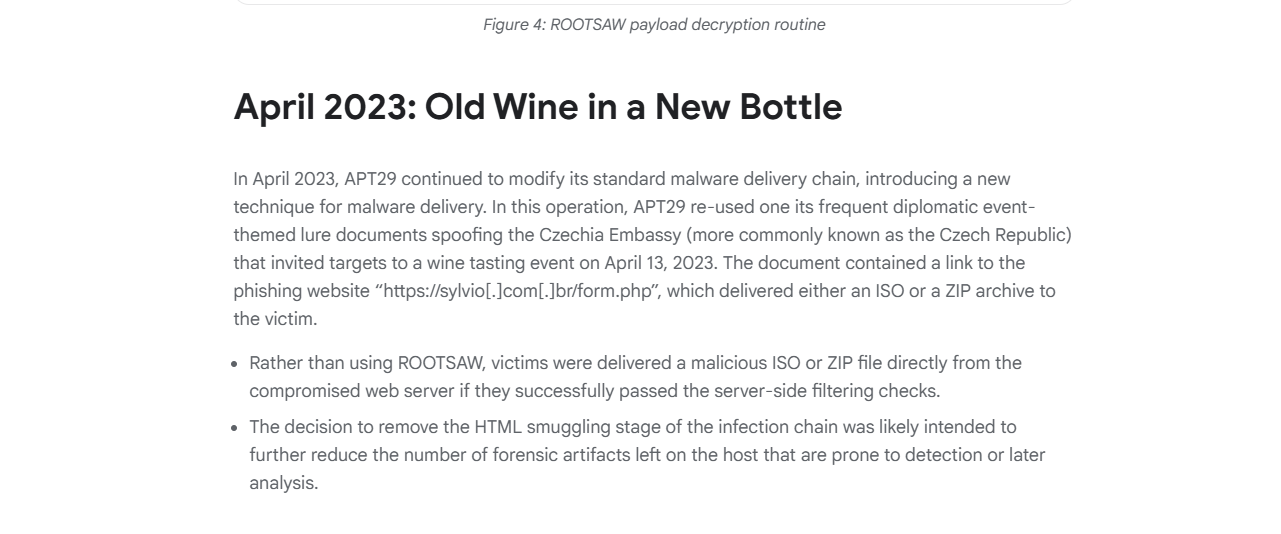
Ответ: https[:]//sylvio[.]com[.]br/form[.]php
Q8
Tracking infrastructure used in threat campaigns is critical for detecting ongoing or future malicious activity. In the APT29 campaign from March 2023—known as the Earthquake-Themed Türkiye Campaign—which hostname was utilized?
Инфраструктура отслеживания, используемая в кампаниях по угрозам, имеет решающее значение для обнаружения текущей или будущей вредоносной активности. В кампании APT29 с марта 2023 года, известной как кампания Earthquake-Themed Türkiye, какое имя хоста использовалось?
Продолжая исследовать отчеты можно наткнуться на нужный нам домен, его же можно найти в IOC группировки APT29 в OpenCTI
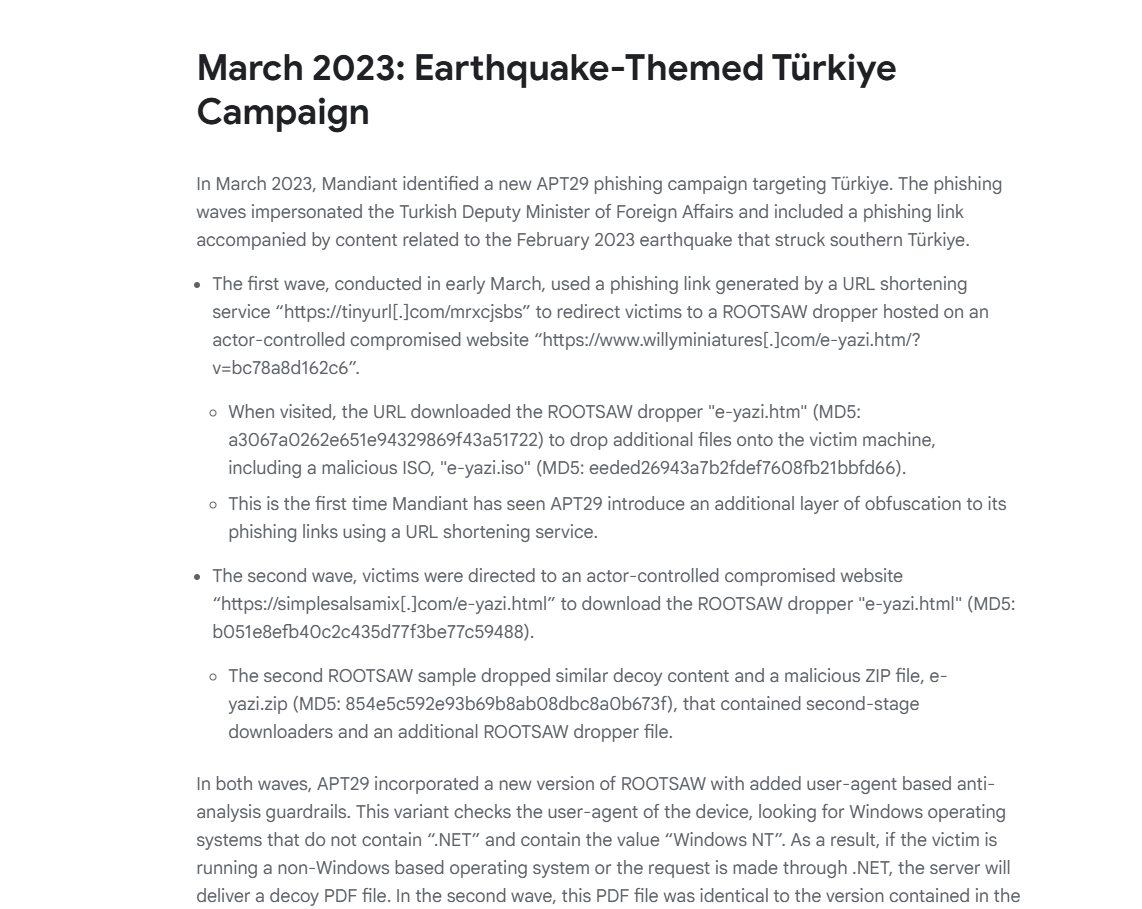
Ответ: www[.]willyminiatures[.]com
Q9
What is the name of the PDF decoy used in APT29’s Earthquake-Themed Türkiye Campaign?
Как называется приманка PDF, используемая APT29 в кампании Türkiye на тему землетрясения?
Продолжая изучать отчеты можно найти необходимый pdf файл
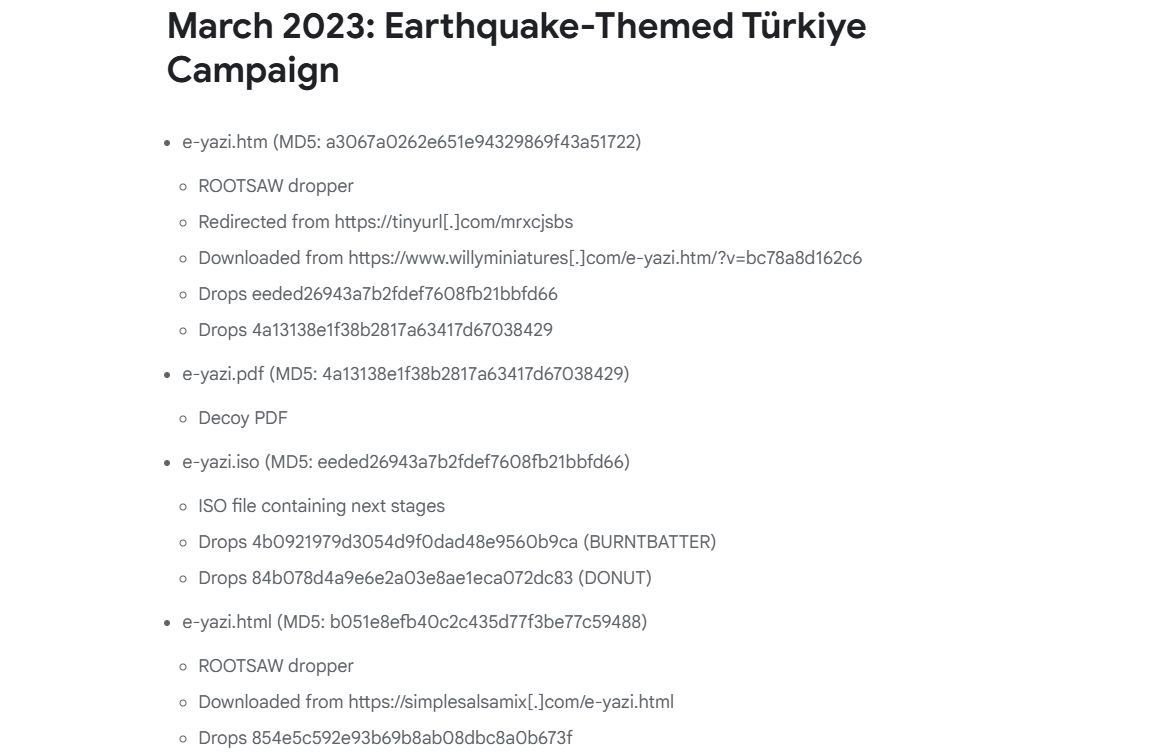
Ответ: e-yazi.pdf
Q10
In the June 2023: Split ROOTSAW Campaign, the attacker deployed a variant of the ROOTSAW dropper specific to that operation. What is the MD5 hash of the ROOTSAW dropper used in this campaign?
В июне 2023 г.: кампания Split ROOTSAW злоумышленник развернул вариант дроппера ROOTSAW, специфичный для этой операции. Каков хэш MD5 дроппера ROOTSAW, используемого в этой кампании?
Продолжая изучать отчеты можно найти искомый хэш
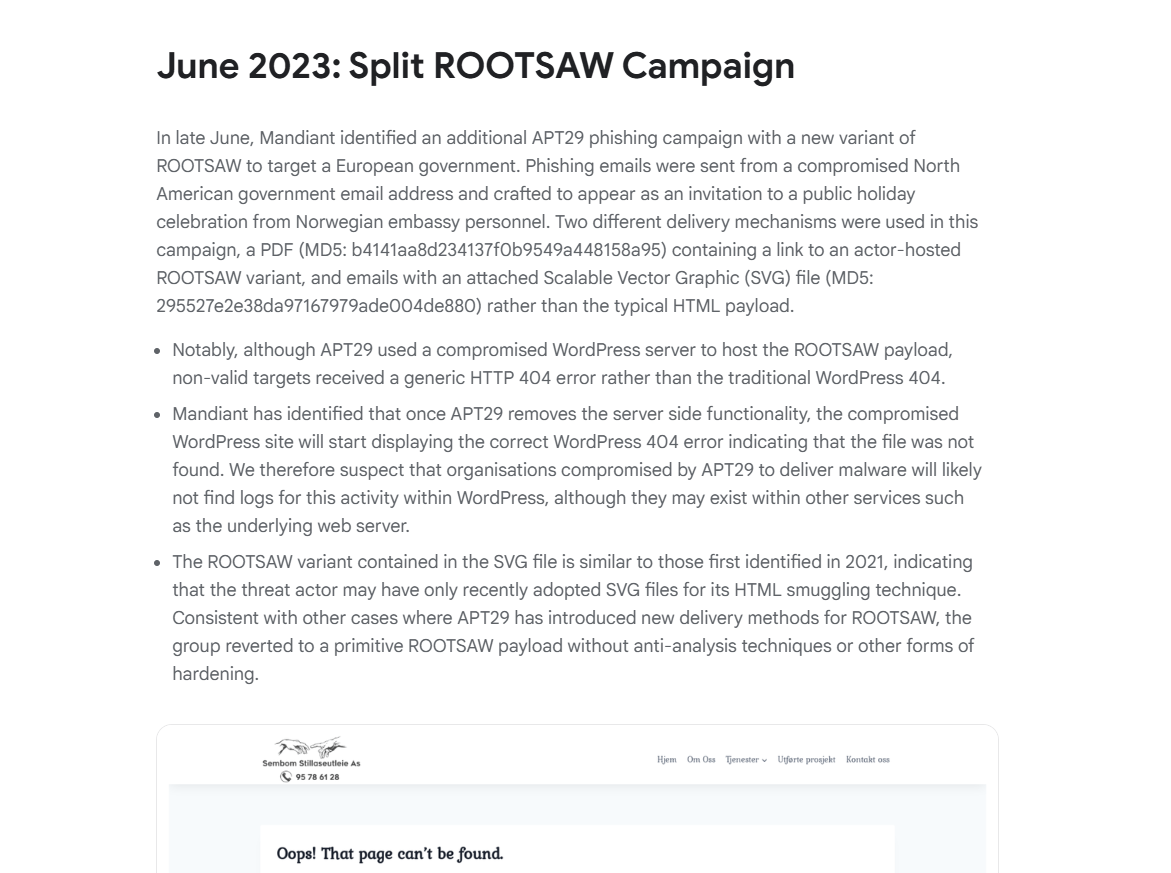
Ответ: 295527e2e38da97167979ade004de880
Q11
Tracking phishing infrastructure is essential for identifying current and future threat activity. In the campaign, NOBELIUM uses Poland's Ambassador’s Visit to the U.S. to target EU governments that are assisting Ukraine. Which two URL indicators were used by APT29 in a phishing operation involving a weaponized document spoofing an El Salvador-based library website?
Отслеживание фишинговой инфраструктуры необходимо для определения текущей и будущей активности угроз. В своей кампании NOBELIUM использует визит посла Польши в США для атаки на правительства ЕС, которые помогают Украине. Какие два URL-индикатора использовались APT29 в фишинговой операции с использованием документа, представляющего собой оружие, подделывающего веб-сайт библиотеки в Сальвадоре?
При поиске этой компании в публичных отчетах можно найти искомые нами url адреса
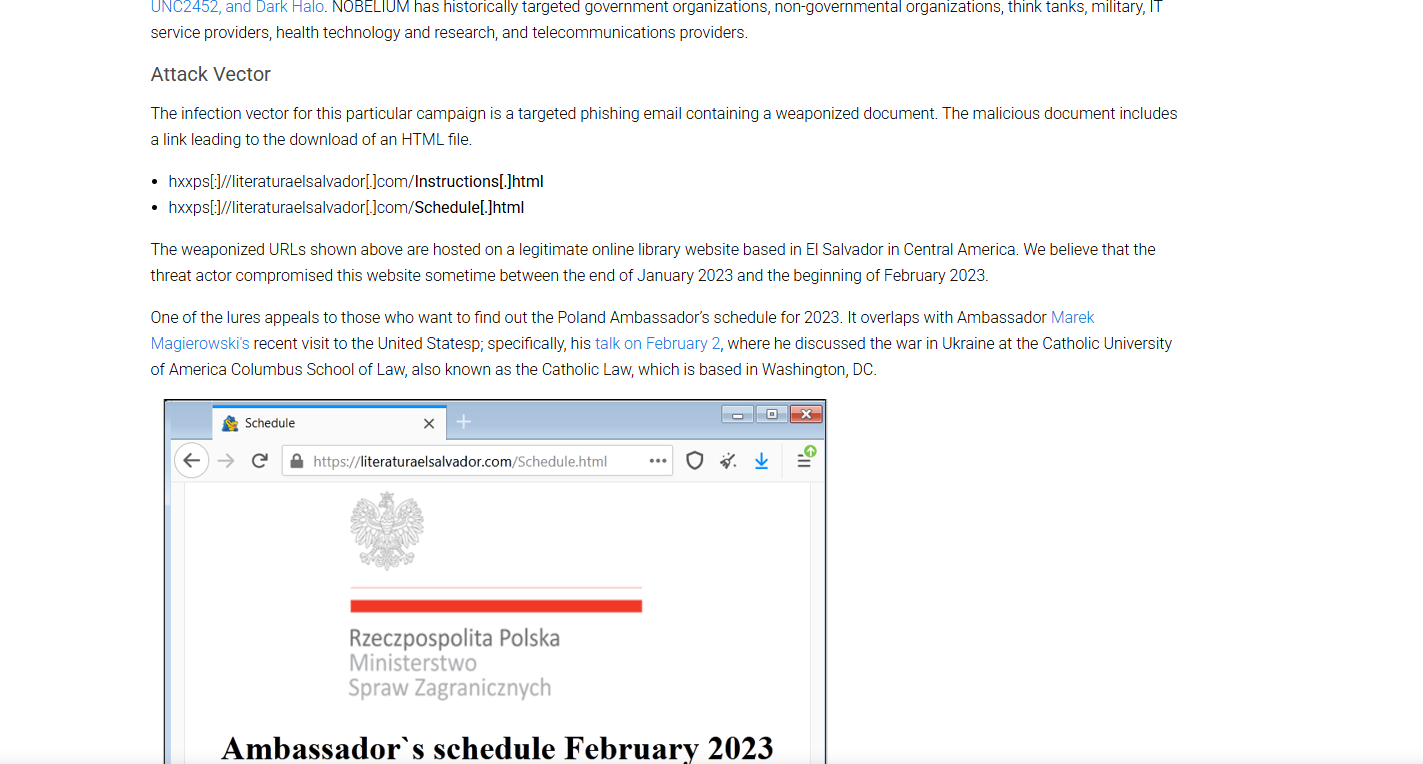
Ответ: https[:]//literaturaelsalvador[.]com/Schedule[.]html, , https[:]//literaturaelsalvador[.]com/Instructions[.]html
Q12
Each of the previously mentioned URLs delivered .iso files containing a .lnk file and a .dll file with matching hashes. What is the command used by the .lnk file?
Каждый из ранее упомянутых URL-адресов доставлял файлы .iso, содержащие файл .lnk и файл .dll с соответствующими хэшами. Какую команду использует файл .lnk?
Продолжая исследовать отчет можно обнаружить необходимую команду
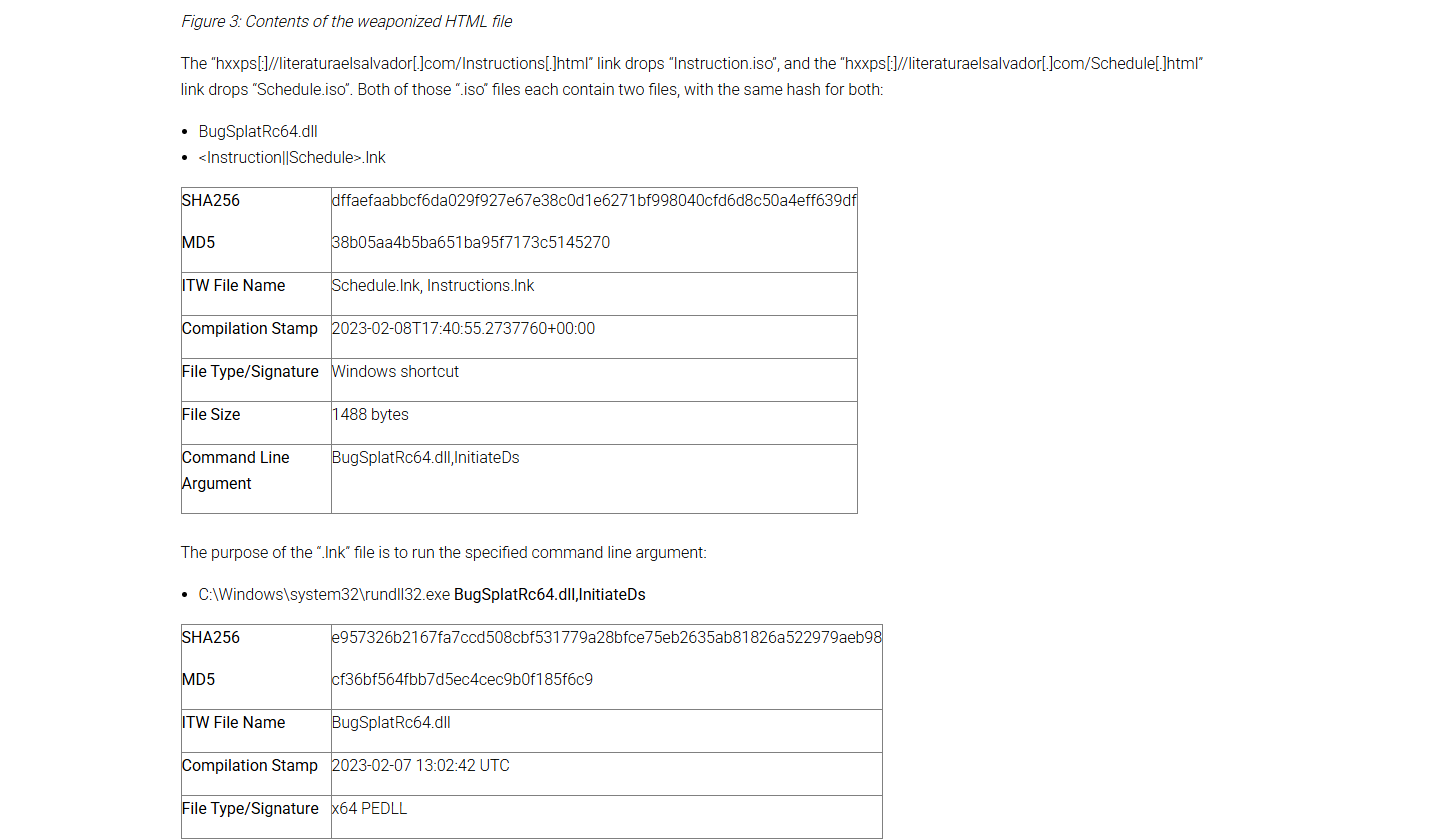
Ответ: C:\Windows\system32\rundll32.exe BugSplatRc64.dll,InitiateDs
Комментарии
0
Комментариев пока что нет, но Вы можете стать первым!